Ingérence étrangère, le piège peut se cacher dans un cadeau
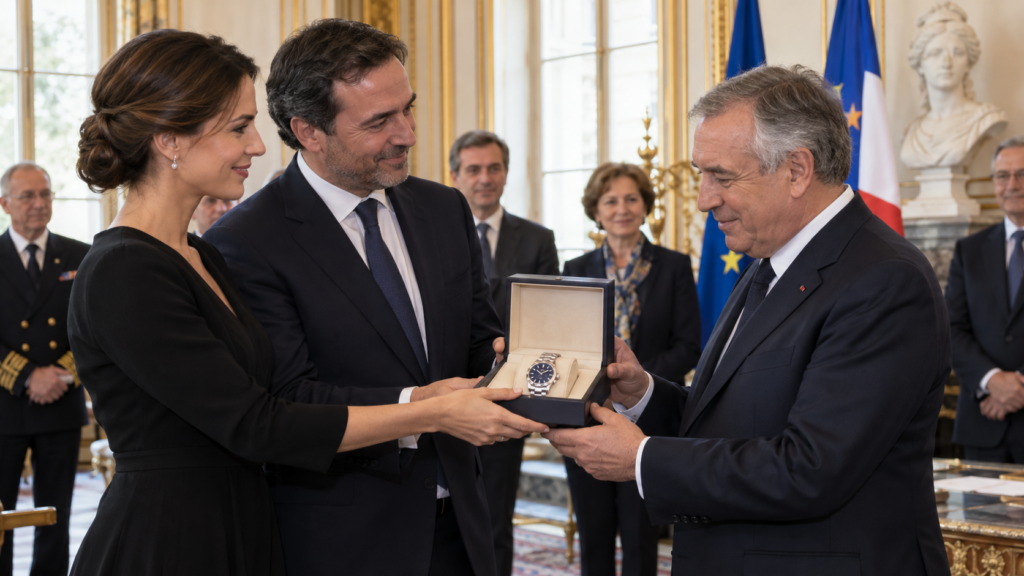
Un souvenir offert après une visite, une clé USB distribuée sur un salon, une soirée généreusement payée, etc. Ces attentions peuvent ouvrir la voie à une captation d’informations ou à une tentative de compromission. La DGSI raconte quatre affaires concernant des entreprises françaises, anonymisées pour préserver leur identité. La visite s’était déroulée sans incident. Dans […]
Cybercriminalité, la bataille se joue aussi dans les tiroirs et aux frontières
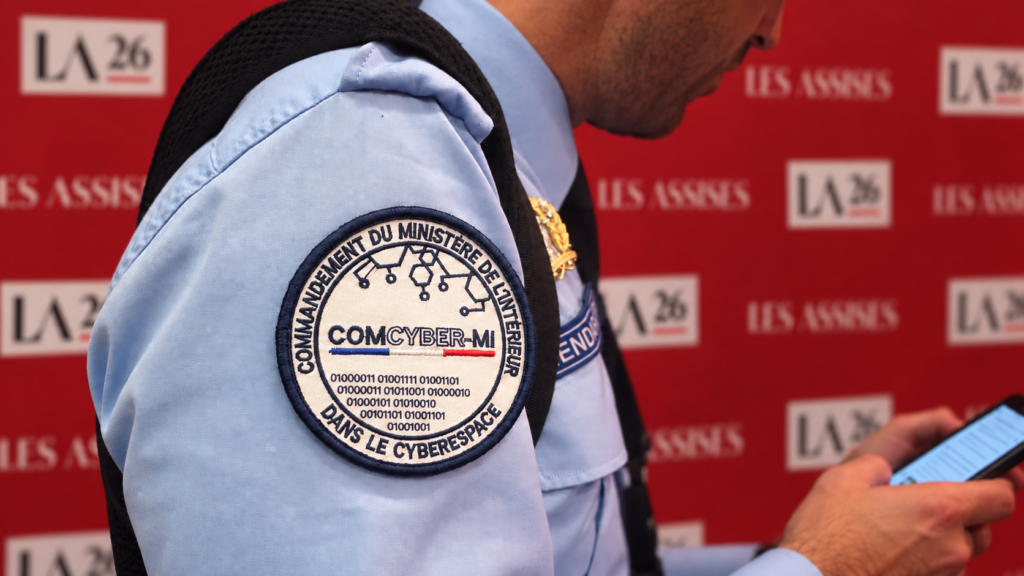
Une clé USB cachée dans un dentier, des preuves dispersées sur une multitude de supports, des criminels qui exploitent les différences de législation entre pays. Aux Assises de la cybersécurité, les échanges avec Patrick Touak, chef du Commandement du ministère de l’Intérieur dans le cyberespace, et Glen Prichard, responsable de la section Cybercriminalité et technologie […]
Cyber-résilience des communes : comment préparer sa collectivité avant la crise ?
Face à la multiplication des cyberattaques ciblant le secteur public, la vulnérabilité des collectivités locales est devenue un sujet brûlant de gouvernance. Lors d’un webinaire co-organisé par Archimag et Code Confiance, Sandra Aubert, élue à la cybersécurité à Thorigny-sur-Marne et spécialiste de la gestion de crise, livre un diagnostic sans langue de bois sur le […]
Cybersécurité et souveraineté : le confort numérique ne dispense plus de choisir
Les outils fonctionnent, les utilisateurs sont satisfaits et les fournisseurs sont reconnus. Mais l’organisation sait-elle encore de qui elle dépend et ce qu’elle ferait en cas de défaillance ? Lors de la matinée de webinaires organisée par Archimag et Code Confiance le 29 septembre 2026, Chloé Viletier, fondatrice et présidente de Cyber4C, a défendu une […]
Le FBI piraté faute de correctif, ou les limites de la cybersécurité sous-traitée
Le portail de recrutement du FBI a été compromis après qu’un correctif de sécurité n’a pas été appliqué sur une plateforme exploitée par un tiers. L’incident aurait exposé les données personnelles de milliers d’agents et de candidats. L’affaire rappelle qu’une organisation peut déléguer l’exploitation d’un système, mais jamais le contrôle de sa sécurité. Pendant plusieurs […]
Les logiciels de santé malades des pratiques de leurs éditeurs
Mots de passe exposés, accès sans authentification, correctifs reportés pendant des années, etc. Un rapport du CERT Santé et du CERT-FR, publié par l’ANSSI le 2 octobre, décrit les défaillances de plusieurs éditeurs de logiciels de santé. Derrière ces mauvaises pratiques, ce sont les dossiers des patients, la continuité des soins et leur sécurité qui […]
Facture électronique : des logs à la preuve, trois niveaux de confiance à ne plus confondre
En cas de fraude, de cyberattaque ou de contestation, disposer d’un historique d’événements ne suffit pas nécessairement à démontrer ce qui s’est réellement passé. Traçabilité fonctionnelle, piste d’audit fiable et preuve scellée répondent à trois objectifs différents. Avec la généralisation de la facturation électronique et la concentration des flux sur les plateformes agréées, cette distinction […]
Agents IA : la course à l’autonomie déclenche celle du contrôle
Les agents IA commencent à enquêter sur des cyberattaques, traiter des demandes clients et analyser des risques financiers. D’Okta à Sekoia, de Salesforce à Alphaguard, les fournisseurs se positionnent sur les différents maillons de cette transformation. Avec une question commune : comment laisser une IA agir sans perdre la maîtrise de ses accès, de ses […]
À Châlette-sur-Loing, Pass Revelator aide la police municipale à retrouver les propriétaires d’ordinateurs
Comment restituer un ordinateur retrouvé lorsque rien, à première vue, ne permet d’identifier son propriétaire ? La police municipale de Châlette-sur-Loing, dans le Loiret, s’est équipée de Pass Revelator pour faciliter cette recherche. Une installation qui marque aussi le retour d’un entrepreneur dans la commune où son projet a vu le jour. Un ordinateur déposé […]
Stega Trust veut rendre l’expéditeur d’un email vérifiable
Un changement de RIB arrive par email. Le nom de l’expéditeur est connu, la signature paraît authentique. Mais comment savoir si le message vient réellement de lui ? C’est sur cette question que se positionne Stega Trust, une jeune entreprise française fondée par Laura Giannechini et Reda Bouchalkha, dont le produit a été lancé en […]