Cyberattaque chez Crédit Mutuel Arkéa, la course pour geler les fonds
Crédit Mutuel Arkéa confirme qu’une cyberattaque a permis des opérations frauduleuses. Le groupe dit avoir maîtrisé l’incident et ne communique aucun bilan chiffré. En parallèle, le traçage de mouvements suspects en cryptomonnaies montre à quelle vitesse les possibilités de blocage peuvent se réduire.
Les faux placements sont devenus un SaaS de l’arnaque
Publicités trompeuses, fichiers de prospects, plateformes de trading truquées, faux courtiers et blocage des retraits : une opération coordonnée par Europol et Eurojust révèle l’organisation industrielle d’une fraude à l’investissement active dans au moins 50 pays.
Interview spéciale “Cyberassurance” : après l’attaque, la bataille de l’indemnisation
Une entreprise peut être paralysée sans avoir été directement attaquée. Un hébergeur indisponible, un fournisseur à l’arrêt ou des données dérobées suffisent à fragiliser son activité. Alors qu’Allianz Commercial et Coalition renforcent leur partenariat dans la cyberassurance, Aurélie Hazard, Regional claims specialist FL chez Allianz Commercial, et Jérôme Chartrain, responsable de la souscription France chez […]
Rencontre avec François Saulnier de Bleckwen qui traque les anomalies de comportement pour détecter la fraude financière
Virements suspects, crédits obtenus frauduleusement, financement de véhicules détourné… Bleckwen accompagne les établissements financiers dans la détection des opérations à risque. Son approche associe analyse comportementale, apprentissage automatique et suivi des modèles, avec un arbitrage permanent entre réduction des pertes et fluidité du parcours client. Un nouveau bénéficiaire, un premier virement de faible montant, puis […]
Au Japon, les cyberattaques finissent par être facturées aux entreprises
(Mise à jour) Remboursement des pertes, versement forfaitaire, service gratuit : plusieurs entreprises japonaises commencent à indemniser directement leurs clients après une cyberattaque. Les cas de GMO Internet et Park24 montrent que le coût d’un incident ne se limite plus à la restauration informatique. Il faut désormais financer très concrètement le retour de la confiance. […]
Interview de Mathieu Chiesa : « Un mot de passe fort peut également se faire hacker »
La fin des mots de passe se fait attendre. Dans les entreprises, les salariés continuent de jongler avec leurs identifiants, parfois enregistrés dans un navigateur qui mélange usages professionnels et personnels. Rencontré aux Assises de la cybersécurité, Mathieu Chiesa, Senior Account Executive chez Keeper Security, explique comment reprendre le contrôle de ces accès et pourquoi […]
Recontre avec Raphaël Gribat – Afensia, une app pour vérifier avant de cliquer, payer ou partager
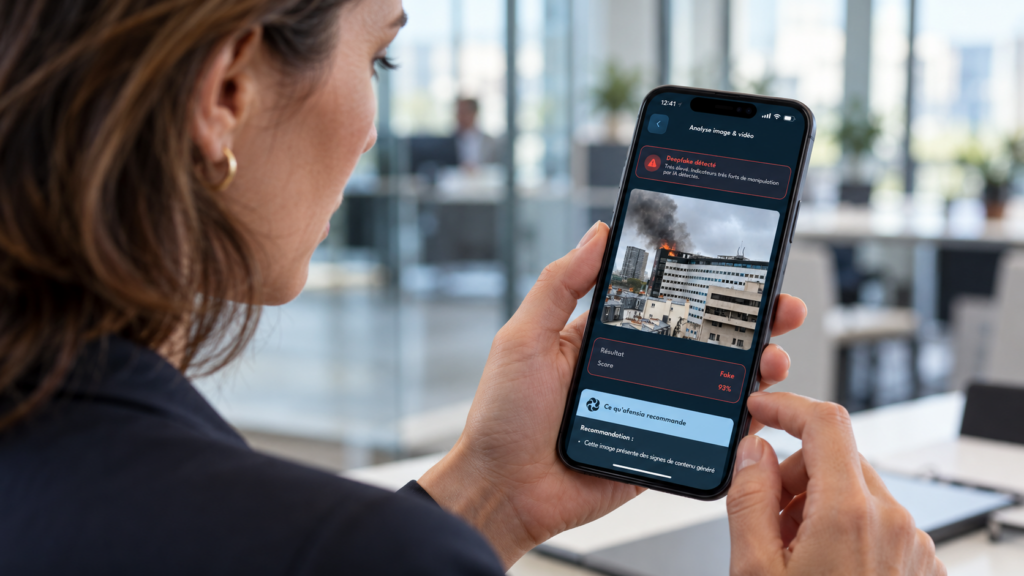
Liens suspects, QR codes piégés, images retouchées ou voix clonées… Afensia rassemble plusieurs outils de vérification sur smartphone. Son ambition est de rendre les signaux de fraude compréhensibles pour aider chacun à décider. Avec des limites à connaître. Tout commence par un doute. Ce message vient-il vraiment d’un transporteur ? Cette vidéo montre-t-elle un événement […]
Booking.com dans le viseur de Bruxelles : quand les vraies données nourrissent les fausses demandes de paiement
La Commission européenne ouvre une enquête formelle sur la manière dont Booking.com lutte contre les faux hébergements, les usurpations et le phishing. Au-delà des annonces frauduleuses, elle s’intéresse à un mécanisme plus inquiétant, à savoir l’utilisation de véritables données de réservation pour fabriquer des arnaques presque impossibles à distinguer d’un message légitime. Dans ce type […]
Interview de Damien Girier – Facture électronique : la sécurité ne s’arrête pas à la plateforme agréée
Comment protéger une facture jusqu’à son paiement ? Pour Damien Girier, Product Manager chez Agicap, la réponse passe par une succession de contrôles : vérifier l’identité des entreprises, sécuriser les accès, contrôler les coordonnées bancaires et séparer les responsabilités. Avec un point de vigilance : les protections proposées doivent aussi être activées et correctement paramétrées. […]
Interview de Ludovic Amoedo – b.connect chez Sofinco : moins de mots de passe, plus de confiance
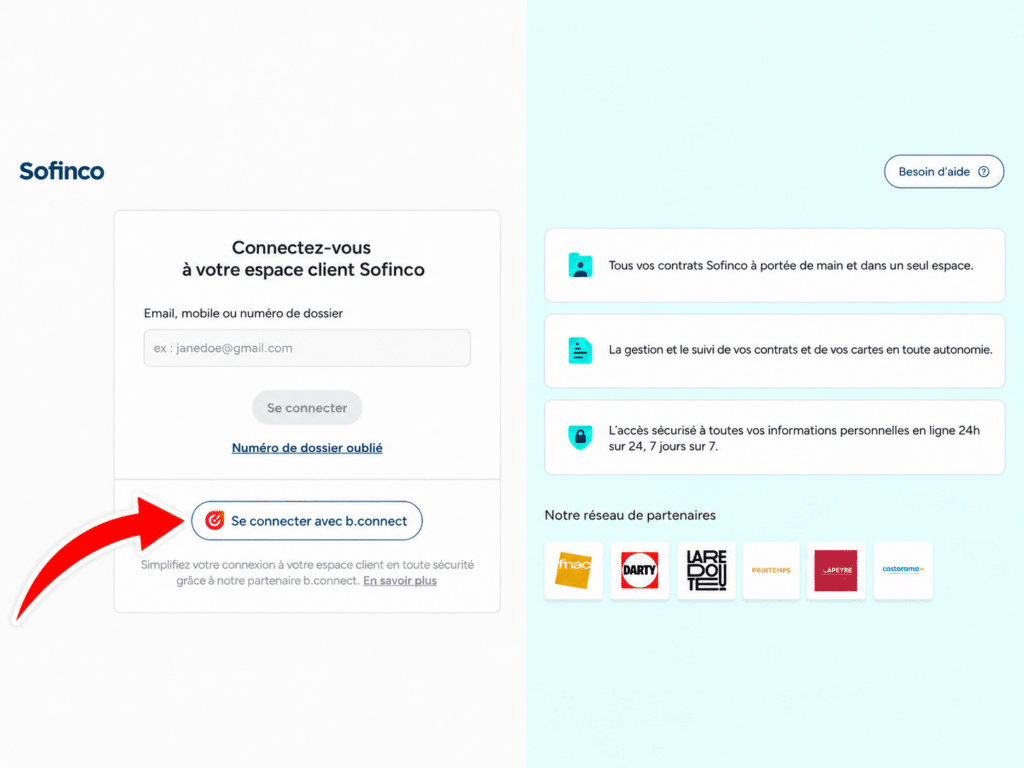
Simplifier l’accès à l’espace client tout en s’appuyant sur la sécurité des banques. C’est le pari de Sofinco avec b.connect. Ludovic Amoedo, son directeur du marketing digital, revient sur le déploiement et les premiers retours d’une solution qui complète les protections existantes. Un bouton pour se connecter sans saisir de mot de passe. Porté par […]