Sites légitimes empoisonnés, chaînes de mise à jour vulnérables, caméras ciblées, faux médias, sabotages physiques, etc., les opérations liées aux tensions géopolitiques ne se limitent plus au vol de données et aux attaques DDoS. Elles cherchent à observer, perturber et surtout à brouiller nos repères. Désormais, le danger ne vient pas seulement de ce qui paraît suspect. Il se cache précisément dans ce qui semble fiable.
Jusqu’à présent, la vigilance consistait à se méfier des pièces jointes douteuses dans nos boîtes mail, des fautes d’orthographe sur un courrier et des sites inconnus. Cette époque est terminée. Les cyber-criminels et les escrocs en tout genre ont compris qu’il était plus efficace d’emprunter la porte déjà ouverte par la confiance. Un site reconnu, une mise à jour officielle, un prestataire technique, un média familier ou un compte authentique font désormais d’excellents chevaux de Troie. La guerre hybride n’a donc pas besoin de chars devant nos bureaux. Elle préfère nos dépendances numériques, nos automatismes, notre arrogante confiance et notre envie très humaine de croire ce qui ressemble à la vérité.
Le site est légitime, le piège aussi
L’opération « Poisoned Source », documentée par Sekoia, en offre une démonstration saisissante. L’entreprise française a découvert une campagne visant des smartphones iOS et Android au moyen de trois vecteurs : des sites légitimes compromis, de faux domaines reproduisant à la volée des sites connus et la compromission de Plerdy, un service ukrainien d’analyse d’audience chargé par des milliers de sites.
Pendant une semaine, le script légitime de Plerdy aurait servi de relais à un code malveillant. Le visiteur n’avait rien à télécharger ni à valider. Son téléphone était identifié, puis recevait une chaîne d’exploitation adaptée à sa version d’iOS ou d’Android. Les charges finales pouvaient voler des cookies de navigateur, des mots de passe Wi-Fi et, sur certains iPhone, une moisson beaucoup plus large (messages, mails, contacts, historique, localisation, données de santé ou photos).
Sekoia attribue cette campagne à APT29, groupe lié au renseignement extérieur russe. Autre précision : les attaques exploitaient des vulnérabilités déjà connues et corrigées. Le scénario combinait donc plusieurs éléments : une source réputée, un composant tiers oublié dans une page Web et des utilisateurs en retard de mise à jour.
Même le correctif doit prouver son identité
Publié le même jour, le guide technique de l’ENISA sur la sécurisation des mises à jour prolonge directement cette alerte. Une mise à jour traverse une chaîne complète (production, validation, publication, téléchargement, vérification, installation et enregistrement du résultat) et chacune de ces étapes peut être attaquée.
Comprenez par là que le dépôt officiel, le serveur ou le CDN ne doivent pas être considérés comme fiables par défaut. La confiance doit venir de la signature cryptographique, des métadonnées authentifiées et du contrôle d’intégrité de l’artefact. Autrement dit, « téléchargé au bon endroit » ne signifie pas « authentique ».
L’ENISA recommande aussi de séparer les rôles de signature, de protéger et faire tourner les clés, d’empêcher le retour forcé vers une ancienne version vulnérable, de conserver des journaux infalsifiables et de prévoir un retour vers un état sain.
Du cyberespionnage au sabotage, la frontière a disparu
Ces opérations ne sont pas isolées. En juillet 2026, l’Union européenne a publiquement dénoncé un écosystème russe associant services de renseignement, cybercriminels, hacktivistes et entreprises privées. Elle attribue notamment au 16e Centre du FSB des activités de cyber-espionnage contre des entités publiques françaises et l’industrie de défense, ainsi que des opérations de sabotage numérique contre des infrastructures critiques polonaises, dont des centrales de production combinée de chaleur et d’électricité.
Les chaînes logistiques sont également observées. Un peu plus tôt, le NCSC britannique et ses partenaires ont exposé une campagne du GRU visant les organisations occidentales participant à l’aide à l’Ukraine : transport, défense, ports, aéroports, services informatiques ou gestion du trafic aérien. Les opérateurs ne cherchaient pas seulement des documents. Ils visaient aussi des caméras connectées à proximité de postes-frontières et d’installations militaires afin de suivre les convois.
Parfois même, le numérique prépare ou accompagne le passage à l’acte physique. Au Royaume-Uni, plusieurs hommes ont été condamnés en 2025 après l’incendie d’un entrepôt contenant de l’aide humanitaire et des équipements Starlink destinés à l’Ukraine. Selon le parquet britannique, les organisateurs avaient été recrutés par le groupe Wagner. Le sinistre a causé environ un million de livres de dégâts. La « menace hybride » peut donc finir avec un bidon d’essence dans une zone industrielle. Sans parler des dommages successifs subis par des câbles d’énergie et de télécommunications en mer Baltique qui ont conduit l’OTAN à lancer l’opération Baltic Sentry.
Quand le faux emprunte les habits du vrai
La désinformation utilise la même recette. Le rapport 2026 du Service européen pour l’action extérieure décrit Storm-1516, un réseau aligné sur la Russie mais non formellement attribué à l’État russe. En 2025, cette infrastructure s’est appuyée sur 453 sites destinés à des publics français, allemand, américain ou moldave. Certains inventaient de faux médias ; d’autres imitaient des organes de presse, des campagnes politiques ou des plateformes publiques. Leur contenu pouvait atteindre de 5 000 à 4 millions de vues.
Il ne s’agit plus seulement de publier un mensonge. Il faut lui fabriquer une adresse, une charte graphique, une apparence d’autorité, puis le faire reprendre par des comptes, des influenceurs ou de vrais médias. Le faux ne cherche plus à paraître crédible. Il cherche à devenir une source.
Voilà pourquoi les entreprises ne peuvent plus séparer tranquillement cybersécurité, sûreté physique, communication de crise et géopolitique. Une compromission technique peut servir l’espionnage. Une fuite peut nourrir une campagne de manipulation. Une attaque par déni de service peut masquer une intrusion. Une vidéo truquée peut amplifier un sabotage bien réel. Et une entreprise peut être touchée sans avoir jamais été la cible finale, tout simplement parce qu’elle héberge, transporte, fournit, informe ou fait simplement partie du décor.
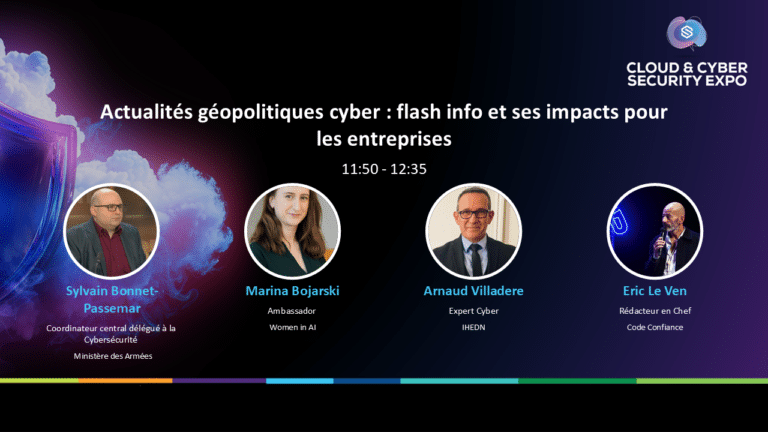
Le 18 novembre, Code Confiance participera au Tech Show Paris à la conférence « Actualités géopolitiques cyber : flash info et ses impacts pour les entreprises ». Nous parlerons de cette zone grise où se croisent États, sous-traitants, hacktivistes, groupes criminels et relais d’influence.
Rendez-vous à Paris Expo, Porte de Versailles à 11h50. Inscrivez-vous !