Avec SMB FlexPool, Cato Networks veut faciliter la fourniture de services de réseau et de sécurité aux PME par des prestataires spécialisés. Le principe : permettre à ces partenaires de répartir un pool de licences entre plusieurs clients, afin d’accélérer les déploiements. Mais derrière la simplification commerciale, plusieurs questions se posent. Qui administre la sécurité ? Comment réagir plus vite aux attaques ? Peut-on facilement changer de fournisseur ? Joseph Fernando, responsable technique chez Cato Networks, détaille l’approche de l’éditeur.
Dans une PME sans responsable cybersécurité, quel problème cherchez-vous à résoudre en priorité ?
Joseph Fernando : La complexité. Les entreprises ont progressivement empilé les outils (pare-feu, filtrage des URL, antivirus, protections contre le phishing…). Il faut administrer cet ensemble et maintenir une posture de sécurité cohérente. Or, dans une PME, la personne chargée de l’informatique gère souvent aussi la bureautique et tous les autres besoins du quotidien. Les ressources sont limitées et cet empilement peut laisser des angles morts.
Cato est né en 2015 avec l’idée de réunir les fonctions de réseau et de sécurité dans une plateforme cloud. C’est le principe du SASE, à savoir connecter les sites et les utilisateurs, puis appliquer les services de sécurité au trafic qui transite par cette infrastructure. L’objectif est de réduire le nombre de composants que l’entreprise doit gérer séparément.
Concrètement, qu’installez-vous chez le client ?
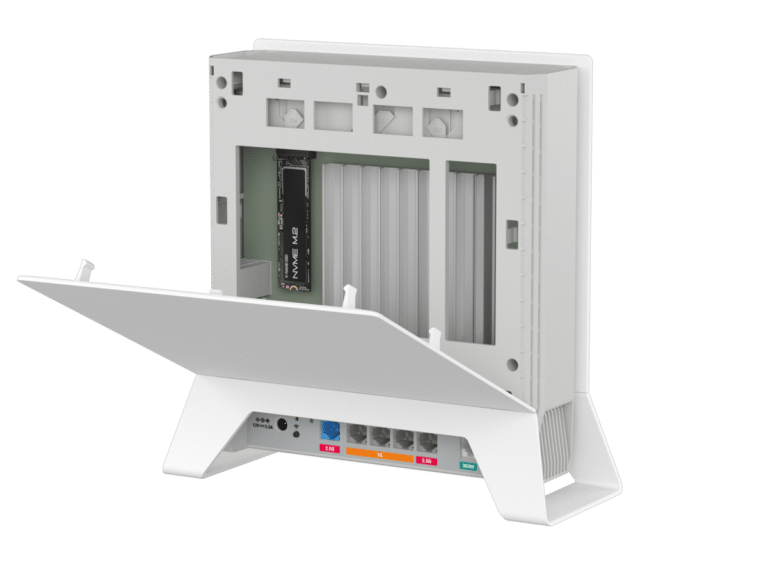
On peut comparer le fonctionnement à celui d’une box internet donnant accès à plusieurs services. Nous installons donc dans l’entreprise un boîtier connecté au cloud de Cato. Ce boîtier assure notamment les fonctions de SD-WAN, qui permettent d’exploiter plusieurs liens de connexion pour améliorer la résilience et la qualité de service. L’entreprise active ensuite les services de sécurité dont elle a besoin.
Nous pouvons aussi installer un agent logiciel sur les postes de travail. Il accompagne l’utilisateur dans ses déplacements pour maintenir les mêmes politiques de sécurité. Le boîtier répond davantage aux besoins du site, notamment pour la gestion des connexions, tandis que l’agent suit le collaborateur.
Une plateforme plus simple suffit-elle pour qu’une PME gère seule sa sécurité ?
Plusieurs modèles sont possibles. Une entreprise peut administrer elle-même la solution, déléguer entièrement cette gestion à un partenaire certifié Cato ou choisir une organisation hybride.
Le modèle hybride est celui que nous rencontrons le plus souvent. Le partenaire prend en charge les politiques et les configurations, tandis que le client conserve une visibilité grâce à des tableaux de bord synthétiques. Il peut suivre le trafic réseau et sa posture de sécurité sans devoir gérer tous les paramètres techniques.
Même lorsque l’on simplifie beaucoup de choses, l’accompagnement par un partenaire qui maîtrise ces sujets garde tout son intérêt.
Vous mettez en avant les atouts de l’IA. À quoi sert-elle réellement dans cette architecture ?
Nous utilisons depuis longtemps le machine learning pour analyser les données qui transitent par notre plateforme. En devenant le réseau de nos clients, nous disposons d’une visibilité sur les flux et d’un volume de données important pour alimenter ces analyses.
Nous avons également intégré des agents IA pour accélérer certaines opérations. Deux usages sont particulièrement intéressants : produire plus rapidement des protections contre l’exploitation de vulnérabilités et rapprocher des événements qui, pris séparément, ne suffisent pas à identifier une attaque.
L’enjeu est de réduire le délai entre l’apparition d’un risque, sa détection et la mise en place d’une protection.
Comment protégez-vous une application dont la faille n’a pas encore été corrigée ?
C’est le principe du virtual patching. Nous appliquons dans la plateforme une signature destinée à bloquer les tentatives d’exploitation de la vulnérabilité sur le trafic qui passe par Cato. Cela permet de protéger l’entreprise en attendant qu’elle puisse déployer le correctif sur l’application concernée.
Nous avons créé un agent capable d’accélérer la création et le déploiement de ces signatures. Comme la protection est appliquée dans notre cloud, elle peut devenir active rapidement, sans attendre une intervention sur chaque boîtier chez les clients.
Sur certains tests, nous avons atteint un délai de protection de 45 minutes. Ce que nous cherchons à réduire, c’est le time to protect, le temps nécessaire pour rendre la protection effective.
NDLR : Le virtual patching ne dispense pas de corriger les systèmes concernés.
Pouvez-vous donner un exemple de ces « signaux faibles » que l’IA rapproche ?
Imaginez un utilisateur qui télécharge un outil de prise en main à distance et un scan de ports qui est détecté dans l’entreprise. Pris séparément, ces événements ne racontent pas nécessairement la même histoire, mais lorsqu’on les relie, c’est déjà plus clair.
L’agent analyse ce qui se passe sur le réseau et rapproche ces signaux pour faire émerger une activité potentiellement malveillante. Cela permet d’orienter les investigations. Avec Agentic Threat Prevention, nous pouvons également agir sur certains accès, notamment en les mettant en quarantaine.
L’intérêt est de traiter ces événements à la vitesse de la machine, plutôt que d’attendre qu’une personne reconstitue manuellement leur enchaînement.
L’IA est aussi un outil utilisé par les collaborateurs de l’entreprise. Comment abordez-vous ce nouveau risque ?
Il faut prendre en compte les deux dimensions : utiliser l’IA pour améliorer la sécurité et sécuriser les usages de l’IA eux-mêmes.
Les entreprises utilisent des applications externes, parfois sans qu’elles aient été validées, et développent aussi leurs propres applications. Ces usages augmentent la surface d’attaque. Nous avons acquis une plateforme spécialisée pour répondre à ces besoins et protéger aussi bien les usages internes qu’externes.
L’approche permet de répondre à un besoin spécifique avec une solution distincte, mais aussi d’intégrer ces fonctions dans notre plateforme.
En regroupant réseau et sécurité chez un même acteur, ne crée-t-on pas une nouvelle dépendance ? En gros, peut-on facilement changer de fournisseur ?
Sortir d’un fournisseur n’est jamais entièrement simple. Notre empreinte physique reste limitée, puisque les services sont fournis dans le cloud, mais cela ne signifie pas qu’un changement se fait sans travail.
Notre plateforme permet cependant d’exporter les journaux, les règles et les configurations vers des systèmes tiers. Cette ouverture rend la sortie possible. Il faut néanmoins distinguer la possibilité de récupérer ces éléments de la simplicité d’une migration vers une autre architecture.