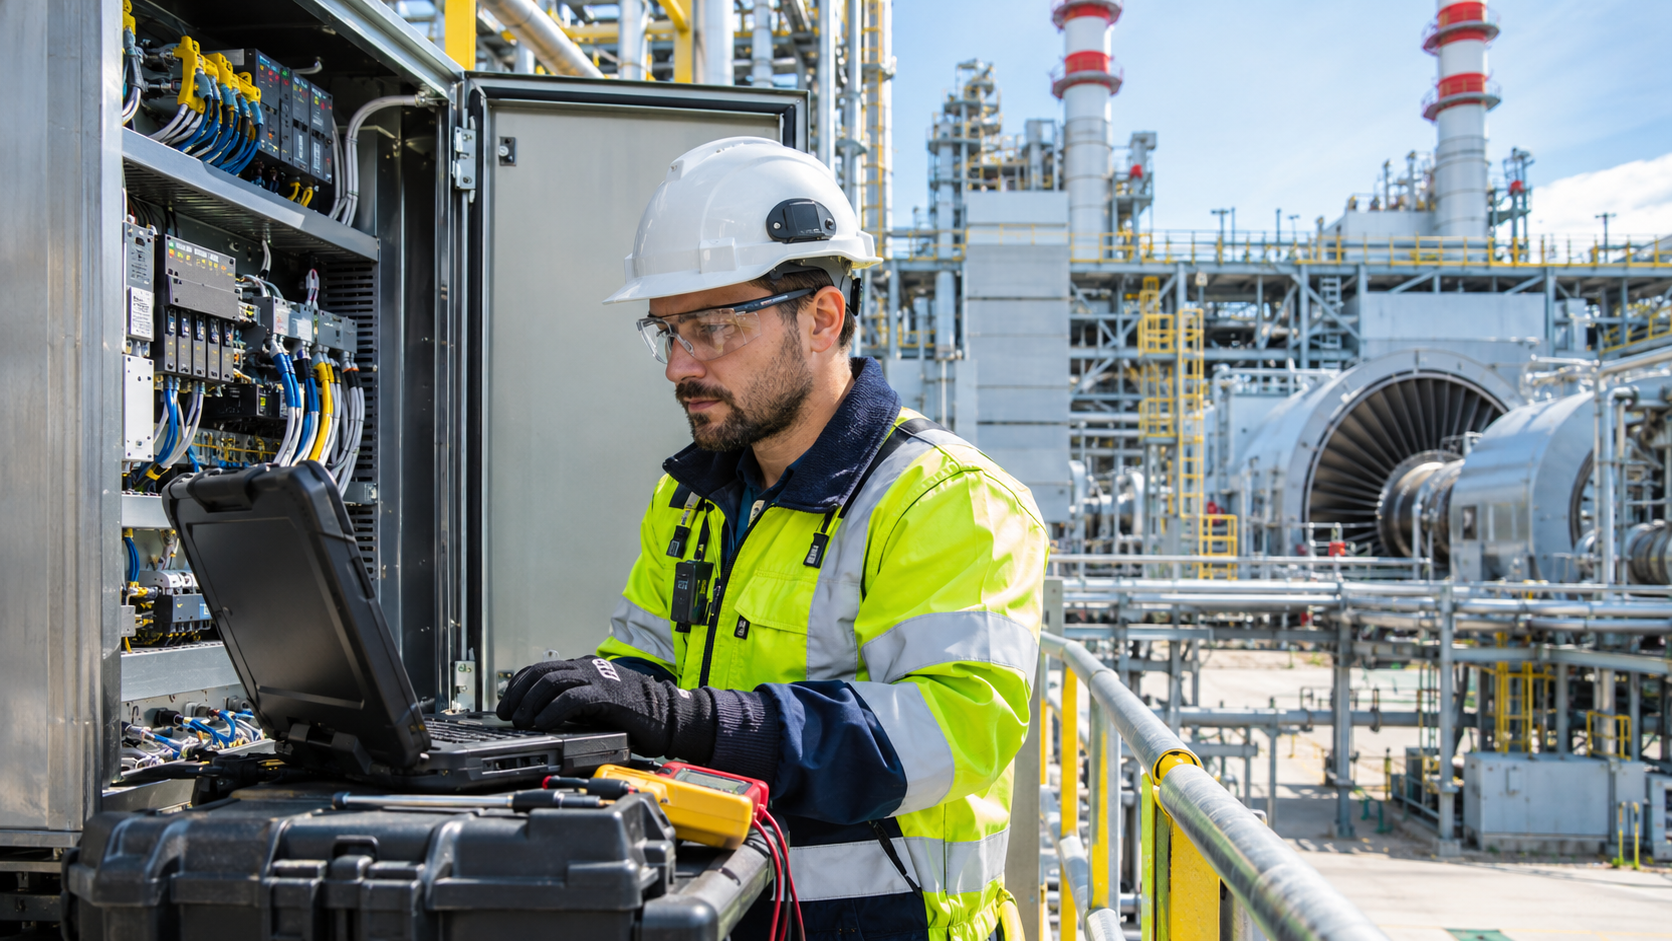
La cyberattaque contre les équipements frigorifiques Danfoss, qui a touché des centaines de supermarchés en France puis en Europe, illustre une menace grandissante : le piratage informatique peut désormais provoquer des dégâts physiques. Face à ces risques, la start-up française Snowpack propose une approche originale de la cybersécurité industrielle : dissimuler les équipements connectés pour réduire leur exposition aux attaques.
Un congélateur qui se réchauffe, une usine qui s’arrête, une installation électrique dont les paramètres sont modifiés à distance… La frontière entre cyberattaque et sabotage industriel devient de plus en plus ténue. À mesure que les machines se connectent à Internet, les pirates disposent de nouvelles portes d’entrée pour perturber des activités essentielles.
L’affaire des réfrigérateurs Danfoss en apporte une démonstration spectaculaire. Dans la nuit du 11 au 12 octobre 2026, les systèmes de froid d’environ 700 sites de la grande distribution française ont été compromis. Les attaquants ont modifié les paramètres de dégivrage, entraînant la destruction de marchandises et, selon l’ANSSI, au moins 15 départs de feu.
Le 9 novembre, les autorités françaises ont officiellement attribué cette attaque à une unité cyber-offensive liée aux Gardiens de la révolution iraniens. Une nouvelle vague a frappé plusieurs pays européens début novembre, sans que son origine soit établie avec la même certitude.
Quand un équipement connecté devient une porte d’entrée
Comment de simples réfrigérateurs ont-ils pu être détournés ? Le problème tient notamment à leur système de pilotage à distance.
Comme de nombreuses installations industrielles, certains équipements frigorifiques disposent de contrôleurs accessibles par Internet. Cette connectivité permet aux techniciens de surveiller les températures, de modifier les réglages ou d’intervenir sans se déplacer.
Mais lorsqu’une interface est mal protégée, obsolète ou directement exposée, elle peut devenir une cible facile. Dans le cas Danfoss, les attaquants ont exploité cette exposition pour manipuler les équipements.
Le phénomène dépasse largement la grande distribution. Les centrales électriques, les stations de traitement de l’eau, les sites de production, les bâtiments intelligents ou encore les établissements de santé utilisent également des systèmes de supervision et de télémaintenance.
L’enjeu est considérable pour les grands industriels. EDF, par exemple, doit gérer de l’ordre de 1 000 sites industriels et plus d’un million d’actifs industriels. Autant d’équipements, d’automates, de capteurs et de systèmes dont il faut maîtriser la connectivité et les accès.
Pour ces organisations, la cybersécurité ne consiste plus seulement à protéger des données. Il faut aussi garantir la continuité de la production et la sécurité des installations.
Snowpack : rendre les infrastructures invisibles sur Internet
C’est précisément sur cette problématique que se positionne Snowpack.
Créée en 2021 et issue des travaux du CEA, cette start-up française développe une technologie brevetée baptisée VIPN (Virtual & Invisible Private Network).
Son principe est simple à comprendre : plutôt que de laisser un équipement visible sur Internet et de multiplier les protections pour empêcher les intrusions, pourquoi ne pas le rendre inaccessible aux utilisateurs non autorisés ?
Concrètement, la technologie de Snowpack permet de masquer les adresses et les services des infrastructures protégées. Les communications transitent ainsi par un réseau spécifique dans lequel les paquets de données sont anonymisés, fragmentés et acheminés par plusieurs chemins.
L’objectif est double : empêcher qu’un attaquant découvre facilement les équipements à cibler et sécuriser les communications entre les utilisateurs et les installations.
Un technicien habilité peut ainsi accéder à distance à un automate ou à un système de supervision, sans que celui-ci dispose d’une interface directement exposée sur Internet.
Cette approche est particulièrement intéressante pour les environnements industriels, souvent équipés de machines anciennes, coûteuses à remplacer et difficiles à mettre à jour.
De l’industrie à la santé, des applications multiples
Les applications potentielles dépassent les seules usines.
Dans l’énergie, il s’agit de sécuriser les accès aux installations de production et de distribution. Dans le secteur de l’eau, de protéger les systèmes de contrôle des pompes, des réservoirs et des stations de traitement. Dans la grande distribution, de permettre la maintenance des équipements frigorifiques sans exposer leurs interfaces d’administration.
La santé constitue un autre terrain d’application, avec des équipements connectés dont le fonctionnement ne doit pas être perturbé.
Dans tous ces secteurs, l’intérêt de la technologie Snowpack est de réduire la surface d’attaque sans nécessairement remplacer les équipements existants. Elle peut ainsi constituer une protection supplémentaire pour des infrastructures difficiles à moderniser.
L’invisibilité ne dispense pas des autres protections
Il serait toutefois trompeur de présenter l’invisibilité comme une solution miracle.
Masquer un équipement ne corrige pas ses vulnérabilités internes et n’empêche pas une attaque utilisant des identifiants légitimes compromis ou provenant d’un réseau déjà infiltré.
La technologie doit donc s’inscrire dans une stratégie plus large comprenant l’inventaire des équipements, la segmentation des réseaux, l’authentification forte, la gestion des accès des prestataires, des mises à jour et la surveillance des comportements anormaux.
C’est d’ailleurs le sens des recommandations de l’ANSSI, qui préconise notamment de supprimer l’exposition directe sur Internet des contrôleurs industriels et de sécuriser les accès distants.
Sécuriser les infrastructures, mais aussi maîtriser les dépendances
Au-delà des cyberattaques, une autre question se pose : celle de la dépendance technologique.
Un système industriel peut être parfaitement protégé contre les intrusions tout en restant dépendant d’un fournisseur unique pour sa maintenance, ses mises à jour ou ses pièces de rechange. En cas de rupture de service, de défaillance économique ou de tensions géopolitiques, cette dépendance peut devenir critique.
La véritable souveraineté industrielle suppose donc de maîtriser les accès, les données et les prestataires, mais également de prévoir des solutions de repli et de garantir la possibilité de changer de fournisseur.
La démarche de Snowpack apporte une réponse à une partie de cette problématique en cherchant à réduire l’exposition des infrastructures et la confiance nécessaire dans les réseaux empruntés.
L’enjeu, pour les industriels, n’est plus uniquement d’empêcher une intrusion. Il est de préserver leur capacité à produire, à fonctionner et à reprendre la main en cas de crise. Une exigence devenue centrale à l’heure où une simple connexion Internet peut se transformer en instrument de sabotage.