Une cyberattaque contre les systèmes frigorifiques de centaines de supermarchés français a transformé un outil de maintenance en levier de sabotage. L’affaire révèle surtout une chaîne de responsabilités mal maîtrisée, du fabricant jusqu’à l’assureur.
Dans la nuit du 11 au 12 octobre, des attaquants ont pris la main sur les systèmes pilotant les installations frigorifiques de plusieurs enseignes. Ils ont forcé le dégivrage et porté certains équipements jusqu’à 50 °C pendant plusieurs heures. Intermarché, Carrefour, Monoprix, Coopérative U et plusieurs magasins E.Leclerc ont été touchés. Plusieurs centaines de points de vente étaient concernés.
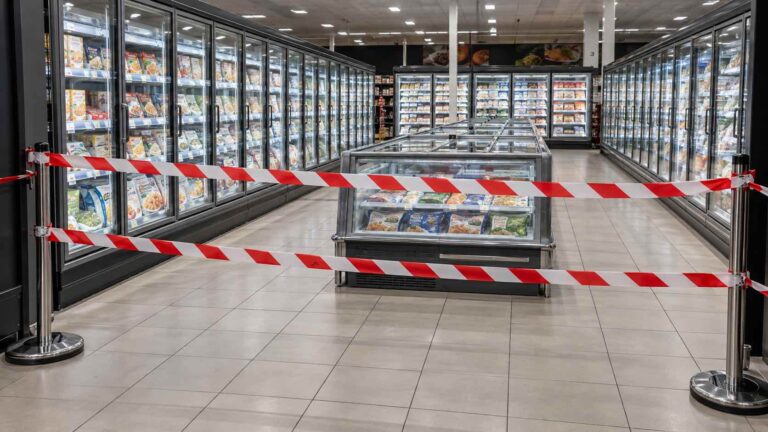
Les produits frais et surgelés exposés ont dû être détruits. Certains rayons ont été fermés ou vidés, sans que les magasins aient nécessairement cessé toute activité. Des départs de feu ont aussi été signalés. Le patron d’Intermarché a évoqué plusieurs dizaines de millions d’euros de pertes au niveau national.
Le parquet de Paris a ouvert une enquête confiée à l’Office anti-cybercriminalité. L’ANSSI a également été saisie. À ce stade, ni les auteurs, ni leur motivation, ni le chemin d’intrusion exact ne sont établis publiquement.
Une chaîne de contrôle éclatée en six maillons
Le point d’entrée n’est pas un réfrigérateur isolé, mais un contrôleur central. Ce boîtier surveille les températures, gère les alarmes et permet aux techniciens d’intervenir à distance. Une fonction qui simplifie la maintenance, mais ouvre aussi un accès vers un processus physique critique.
Danfoss conçoit le contrôleur et son firmware. Le mainteneur l’installe, le configure et utilise souvent son accès distant. L’exploitant reste responsable de son parc, de la continuité d’activité et de la sécurité alimentaire. Entre eux, les obligations deviennent vite floues. Qui inventorie les versions ? Qui remplace un équipement en fin de vie ? Qui applique un correctif pouvant interrompre le froid ? Qui révoque les accès des anciens techniciens ?
Danfoss affirme que la majorité des appareils concernés, notamment les AK-SM800 et AK-SC355, étaient en fin de vie et ne recevaient plus de mises à jour. Des AK-SM800A utilisaient un firmware obsolète.
Deux mois avant l’attaque, les chercheurs de Claroty avaient d’ailleurs détaillé plusieurs failles sur l’AK-SM800A, dont un contournement de l’authentification et une possibilité d’exécution de code. Le fabricant avait même publié des correctifs. Claroty avait également repéré des milliers d’interfaces de gestion accessibles sur Internet.
Le risque était donc documenté. Le CERT-FR recommande désormais de déconnecter ou de filtrer les accès aux appareils concernés puis, en cas de compromission, de les réinitialiser, de les mettre à jour et de renouveler les secrets.
Reprendre le contrôle avant le prochain incident
Un équipement connecté qui pilote du froid, de l’énergie ou une alarme n’est plus un simple matériel technique. C’est un système de production. Il doit avoir un propriétaire identifié, une version connue, une date de fin de support, un calendrier de mise à jour et une procédure de secours.
L’accès distant ne devrait jamais être directement exposé à Internet. Il doit passer par un réseau séparé, un VPN, une authentification forte, des comptes individuels et une journalisation exploitable. Le contrat de maintenance doit préciser qui corrige, sous quel délai, qui valide l’intervention et comment l’accès du prestataire peut être révoqué. Le magasin doit aussi pouvoir fonctionner en mode dégradé et disposer d’une alerte indépendante.
L’assureur n’intervient qu’une fois le dommage matérialisé. La prise en charge peut relever de garanties différentes concernant les biens, le bris de machine, la cyberattaque, les pertes d’exploitation, les marchandises détruites ou l’incendie. Tout dépend du contrat et de la cause retenue. L’exploitant doit donc conserver les journaux, les relevés de température, l’inventaire des produits jetés et la chronologie de ses décisions.
Cette affaire pose finalement une question simple. Qui pouvait se connecter, avec quelle identité, sur quel équipement et sous le contrôle de qui ? Si un distributeur ne sait pas répondre rapidement, il ne contrôle pas réellement sa chaîne du froid.