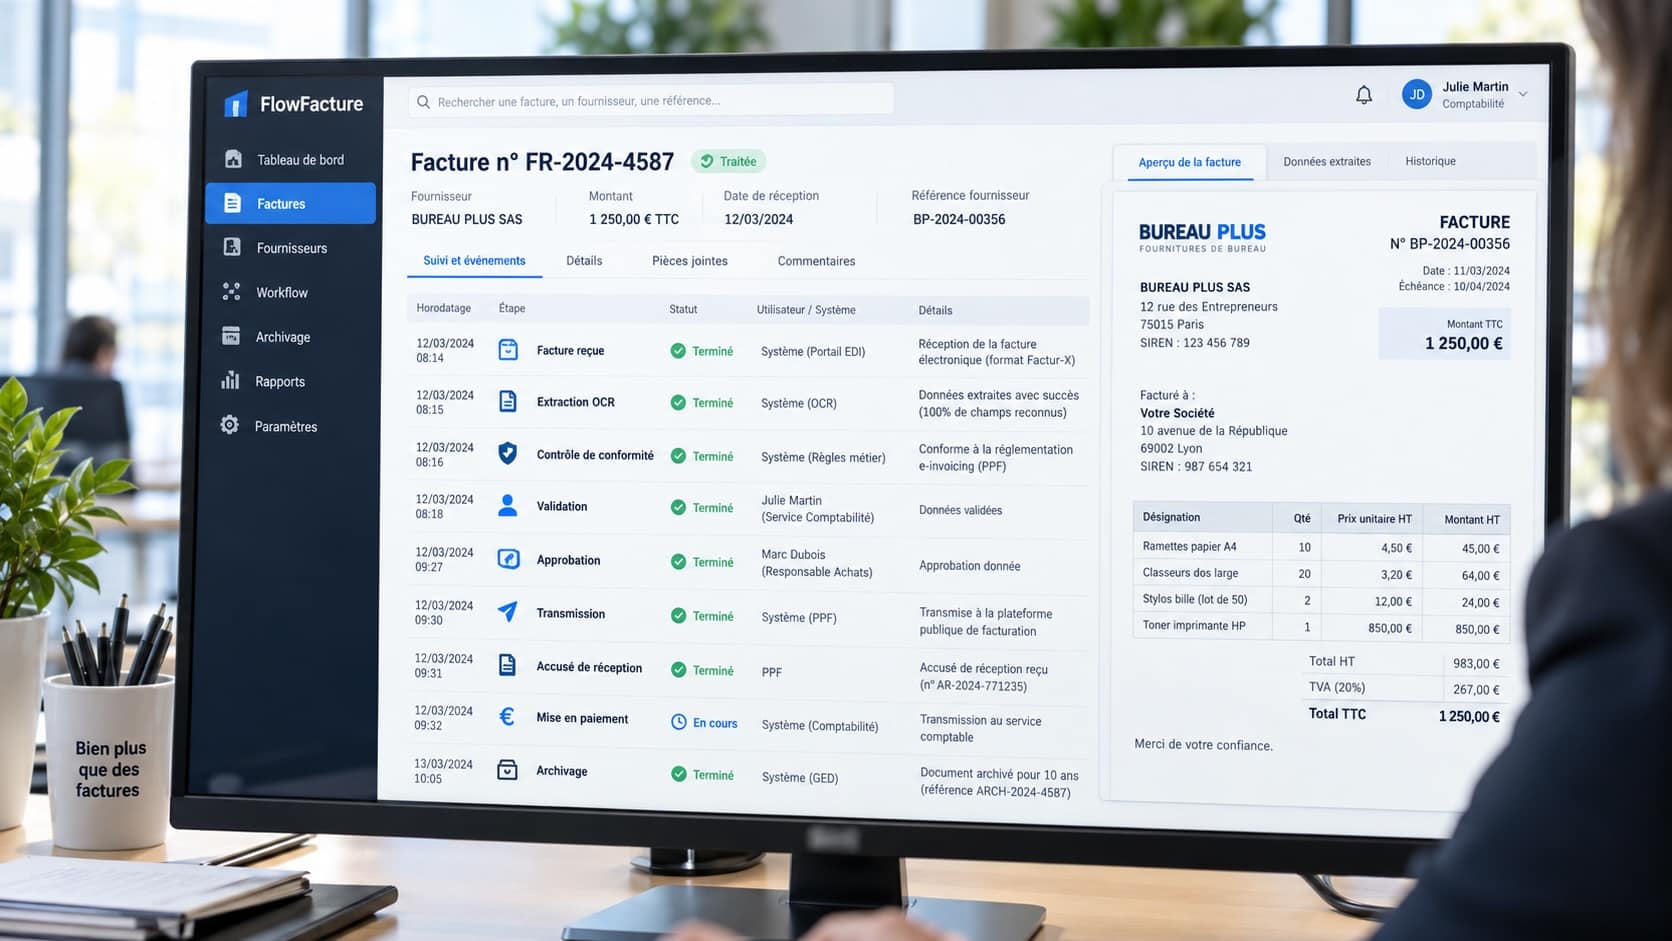
Faux justificatifs, documents générés ou modifiés par IA, usurpation d’identité, altération des traces numériques… À mesure que la falsification devient plus accessible, une question se pose : comment démontrer qu’un document ou une action numérique est authentique ? Le 15 octobre à Paris, les Matinales APP réuniront éditeurs de logiciels, juristes et spécialistes de la confiance numérique pour dépasser la seule détection du faux et s’intéresser à la construction de preuves réellement fiables.
Il n’a probablement jamais été aussi facile de produire un faux document crédible. Carte d’identité, relevé bancaire, bulletin de salaire, facture, Kbis, justificatif ou reçu : les outils de retouche, les services disponibles en ligne et désormais l’IA générative réduisent considérablement le niveau de compétence nécessaire pour fabriquer ou modifier une pièce.
Le phénomène ne se limite d’ailleurs plus à la création d’un faux grossier. Les fraudeurs savent construire des dossiers cohérents combinant documents authentiques, données modifiées, identités réelles ou détournées. L’Observatoire Tessi estime ainsi que 57 % des fraudes documentaires sont désormais numériques et souligne le déplacement progressif de la fraude du document vers le processus complet.
Pour les entreprises, la question devient donc plus complexe. Détecter les anomalies reste évidemment nécessaire, mais comment distinguer un document parfaitement crédible d’un document réellement authentique ? Et surtout, comment être capable, plusieurs années après sa création, de démontrer son origine, son intégrité et les différentes étapes de son cycle de vie ?
C’est précisément le sujet de la conférence organisée dans le cadre des Matinales APP, autour de Stéphane Père, vice-président de l’APP, et d’Éric Le Ven, rédacteur en chef de Code Confiance.
Quand une trace numérique devient-elle réellement une preuve ?
Le sujet concerne directement les éditeurs de logiciels. Un logiciel métier ne se contente plus de traiter des données : il produit quotidiennement des contrats, attestations, factures, consentements, rapports, validations, journaux d’événements ou exports susceptibles d’être utilisés un jour comme éléments de preuve.
Mais disposer d’une trace ne signifie pas nécessairement disposer d’une preuve.
Une application peut par exemple indiquer qu’un document a été validé par un utilisateur à une heure précise. Encore faut-il pouvoir démontrer que cette information n’a pas été modifiée après coup. De même, une signature électronique ou un horodatage ne suffisent pas toujours si le dossier de preuve ne permet pas de rattacher sans ambiguïté l’opération au document concerné. Les jurisprudences récentes montrent justement que les juridictions accordent une attention croissante à la qualité, à la lisibilité et à la cohérence de ces éléments de preuve.
La conférence reviendra donc très concrètement sur les notions d’intégrité, d’horodatage, de scellement, de traçabilité et de conservation des preuves. Les échanges aborderont également la responsabilité croissante des éditeurs. Faut-il intégrer les services de confiance directement dans les applications ? Toutes les opérations nécessitent-elles le même niveau de preuve ? Comment préserver l’intégrité d’une piste d’audit ? Et la capacité d’un logiciel à démontrer ce qu’il a réellement fait peut-elle devenir demain un élément de différenciation commerciale ?
Enfin, un regard prospectif sera porté sur les transformations déjà engagées. L’IA n’est plus seulement capable de fabriquer des faux. Les agents logiciels commencent aussi à créer des documents, prendre des décisions et déclencher eux-mêmes des opérations. Tout l’enjeu sera alors de savoir non plus seulement “qui a signé ?”, mais “qui, ou quoi, a décidé ?”
Le développement du wallet européen, des attestations numériques vérifiables et le renforcement du cadre eIDAS participent de la même évolution : passer progressivement d’une logique où l’on échange des copies de documents à une logique où l’on peut vérifier directement l’origine et l’intégrité d’une information.
Informations pratiques
La conférence « Fraude documentaire, IA, traçabilité : comment maintenir la confiance dans ce que produisent nos logiciels ? » se tiendra dans le cadre des Matinales APP, sous la forme d’une conférence petit-déjeuner.
Date : jeudi 15 octobre 2026
Horaire : de 9 h à 11 h
Lieu : 114 rue La Boétie, 75008 Paris
Intervenants : Stéphane Père, vice-président de l’APP, et Éric Le Ven, rédacteur en chef de Code Confiance
Public : notamment éditeurs de logiciels, professionnels du numérique, juristes et avocats en propriété intellectuelle
Participation : nombre de places limité.
Inscription : réserver sa place