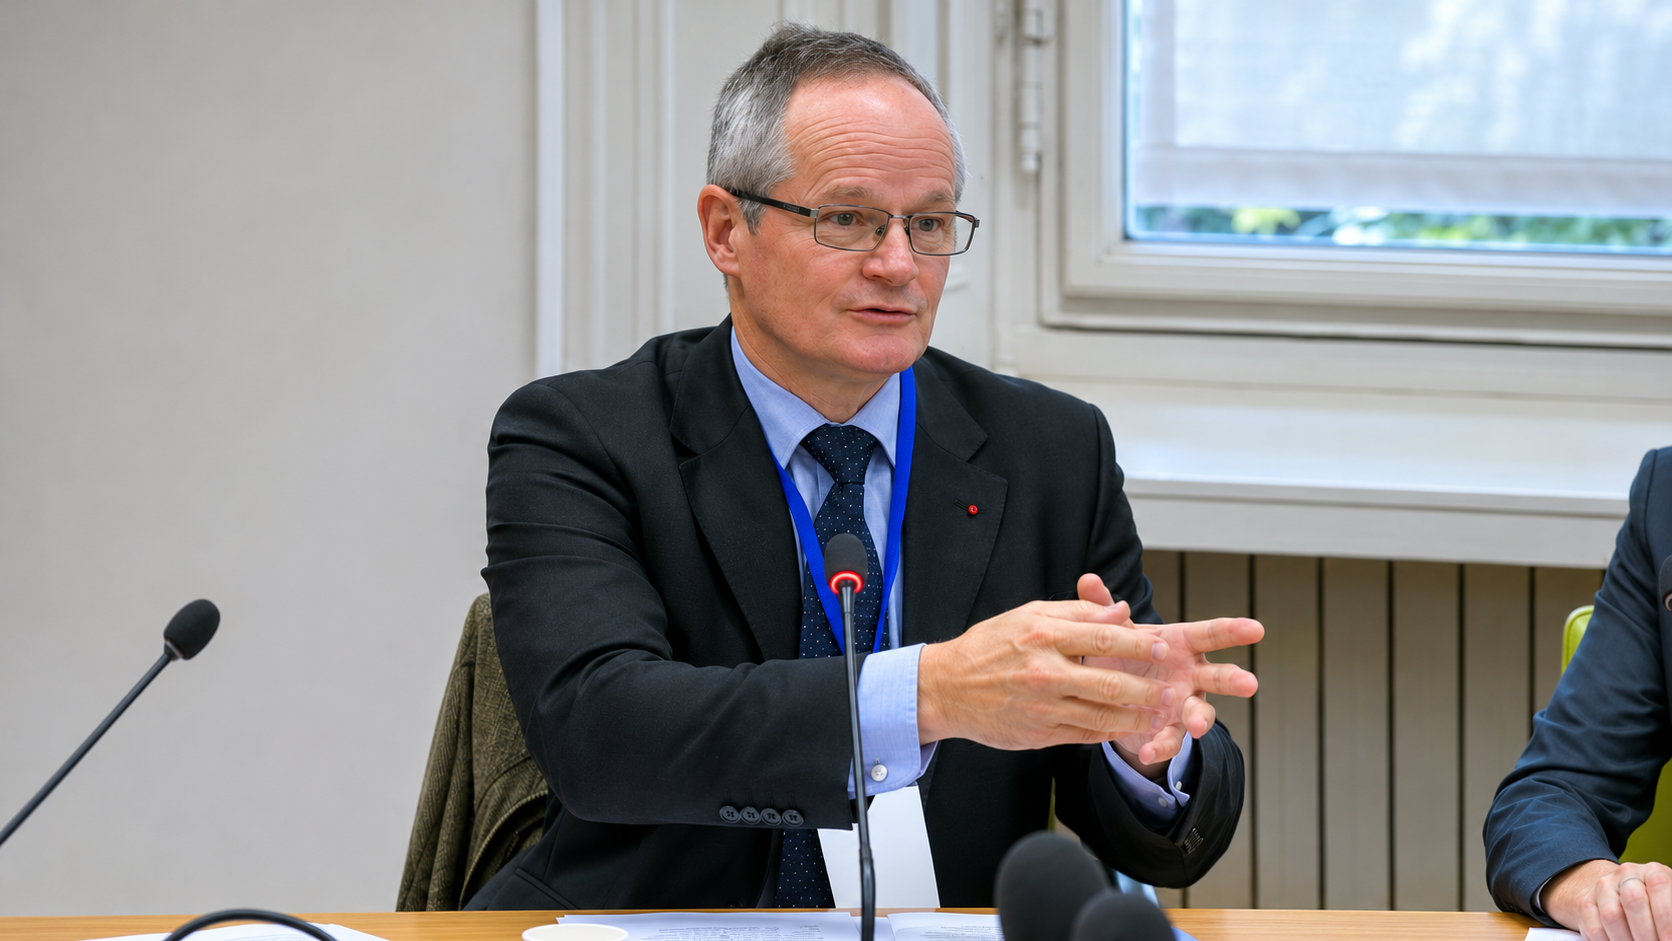
Une commune sur dix victime d’une cyberattaque, 97 % des municipalités dépourvues de DSI et des budgets sous tension : la cybersécurité des collectivités reste un véritable casse-tête. Auditionnés au Sénat ce jeudi 19 novembre, le général François Dégez, de l’ANSSI, et Jérôme Notin, directeur général de Cybermalveillance.gouv.fr, ont dressé un constat préoccupant. Entre nouvelles obligations réglementaires, dépendance aux prestataires et manque de moyens, les élus locaux vont devoir s’organiser. Et vite.
À La Rochelle, une cyberattaque avait provoqué une situation surréaliste. Pendant une semaine, la commune n’avait même plus été en mesure de procéder aux inhumations dans ses cimetières. L’état civil était paralysé, les ressources humaines bloquées et certains parkings devenus inutilisables. C’était en décembre 2020. Mais cet épisode, rappelé lors d’une audition au Sénat, illustre toujours parfaitement la vulnérabilité numérique des collectivités.
Car aujourd’hui, une cyberattaque contre une mairie ne se limite plus à une messagerie inaccessible ou à quelques ordinateurs bloqués. Elle peut perturber les services publics les plus élémentaires, compromettre les données des administrés et, dans certains cas, paralyser une partie de la vie locale.
C’est précisément ce qui a motivé l’audition, le 19 novembre, du général François Dégez, chef de la division coordination territoriale de l’Agence nationale de la sécurité des systèmes d’information (ANSSI), et de Jérôme Notin, directeur général du GIP Action contre la cybermalveillance (ACYMA), qui pilote Cybermalveillance.gouv.fr.
Face aux sénateurs de la délégation aux collectivités territoriales et à la décentralisation, les deux responsables ont livré un diagnostic sans détour : la prise de conscience progresse, mais beaucoup trop lentement.
97 % des communes sans DSI : l’impossible équation
En 2024, l’ANSSI a traité 219 incidents de cybersécurité affectant les collectivités territoriales. Selon une étude de Cybermalveillance.gouv.fr publiée la même année, une collectivité sur dix déclarait avoir subi au moins une cyberattaque au cours des douze mois précédents.
Plus inquiétant encore, une proportion importante des petites communes continue de se croire à l’abri. Lors de l’audition, Jérôme Notin a évoqué le fait que 28 % des collectivités ne se sentent pas concernées par les risques cyber.
Pourtant, plus de 5 000 collectivités ont déjà été accompagnées par Cybermalveillance.gouv.fr, selon son directeur général.
Le général Dégez a résumé le problème à travers une statistique particulièrement révélatrice : 97 % des communes françaises ne disposent pas de directeur des systèmes d’information (DSI).
Comment, dans ces conditions, sécuriser les données des citoyens, protéger les équipements municipaux ou détecter une intrusion ?
Pour le représentant de l’ANSSI, la réponse passe nécessairement par la mutualisation.
« Toutes seules, les communes n’y arriveront pas », a-t-il averti.
Il a notamment cité l’exemple de la Dordogne, où une agence technique départementale assure l’hébergement des données des communes et contribue à diffuser de bonnes pratiques de sécurité.
Même logique avec les communautés de communes, les métropoles ou encore des opérateurs publics de services numériques comme Mégalis Bretagne, capables de proposer des prestations proches de celles d’une DSI mutualisée.
Autrement dit, chaque maire n’a pas vocation à devenir un expert en cybersécurité. En revanche, il doit désormais se demander avec qui partager les compétences et les ressources indispensables à la protection de sa collectivité.
« Nous payons 25 ans de manque d’hygiène numérique », a également déploré le général Dégez.
Un retard d’autant plus difficile à combler que les attaquants, eux, accélèrent. Jérôme Notin a notamment insisté sur l’industrialisation des cyberattaques et des escroqueries grâce à l’intelligence artificielle. Une technologie qui peut aussi constituer, selon François Dégez, un formidable outil de détection et de surveillance automatisée.
NIS2 : quelles obligations pour les maires ?
L’entrée des collectivités dans le périmètre de la directive européenne NIS2 a naturellement occupé une partie des échanges.
Interrogé sur l’accompagnement prévu pour les collectivités, François Dégez a rappelé les grandes orientations du projet de loi Résilience, qui transpose notamment cette directive en droit français.
Dans le dispositif actuellement examiné, les régions, départements, métropoles, communautés urbaines et communautés d’agglomération, ainsi que les communes de plus de 30 000 habitants, relèveraient de la catégorie des entités essentielles.
Les communes plus petites ne seraient pas directement assujetties en tant que telles, même si leurs intercommunalités pourraient être concernées.
Mais le général a tenu à prévenir toute interprétation hâtive. « Ne pas être soumis directement à NIS2 ne signifie absolument pas ne pas être exposé aux cyberattaques » a-t-il précisé.
L’ANSSI a déjà engagé plusieurs actions d’accompagnement. Dans le cadre du plan France Relance, 715 collectivités ont ainsi bénéficié d’audits de cybersécurité et de propositions de plans d’action. Des démarches conséquentes, nécessitant parfois plusieurs dizaines de jours d’intervention et une implication de la direction générale des services. 54 parcours supplémentaires ont également été engagés dans le cadre de France 2030.
Reste une interrogation soulevée par les sénateurs : quelle responsabilité pour les élus locaux, alors qu’ils ne disposent pas nécessairement des compétences techniques permettant d’apprécier les risques ?
Le général Dégez a distingué les régimes juridiques. NIS2 ne prévoit pas de sanctions financières à l’encontre des collectivités, mais des obligations de mise en conformité et de remédiation.
En revanche, les obligations existantes en matière de protection des données personnelles demeurent pleinement applicables.
Et ce risque juridique n’a rien de théorique. Le 9 novembre dernier, la CNIL a annoncé dix sanctions concernant des collectivités et un établissement public pour des manquements en matière de cybersécurité, avec des amendes comprises entre 3 000 et 20 000 euros.
De quoi rappeler que la sécurité des systèmes d’information relève aussi de la responsabilité des décideurs publics.
Piscines, éclairage public, logiciels : comment maîtriser la chaîne des prestataires ?
Autre préoccupation soulevée pendant l’audition : la dépendance croissante des communes à leurs fournisseurs technologiques.
Aujourd’hui, les collectivités multiplient les équipements connectés : piscines, systèmes d’éclairage public, bâtiments, dispositifs de contrôle d’accès, vidéoprotection ou encore équipements de gestion technique.
Mais qui garantit la sécurité de tous ces matériels et logiciels ? Et comment un maire peut-il contrôler les pratiques de prestataires dont il maîtrise rarement les technologies ?
Pour François Dégez, le règlement européen sur la cyberrésilience des produits numériques, ou Cyber Resilience Act (CRA), doit contribuer à apporter une réponse.
L’objectif est d’imposer progressivement des exigences de cybersécurité aux fabricants et éditeurs, dès la conception de leurs produits.
Le général a notamment évoqué le cas des équipements de réfrigération connectés Danfoss, dont les interfaces exposées sur Internet ont illustré les risques liés à des dispositifs insuffisamment protégés. Selon lui, l’intégration de mécanismes de sécurité dès la conception aurait pu contribuer à prévenir ce type de vulnérabilité.
Les questions des sénateurs ont également porté sur la protection des accès à distance, notamment les VPN, devenus essentiels avec le développement du télétravail.
Jérôme Notin a rappelé l’importance de sécuriser ces connexions. Une interface d’administration exposée directement sur Internet, sans protection adaptée, peut constituer une porte d’entrée pour les cybercriminels.
Mais au-delà des solutions techniques, le général Dégez a insisté sur la nécessité pour les collectivités de se regrouper afin de peser davantage dans leurs négociations avec les éditeurs et prestataires.
Une manière de mieux maîtriser leurs exigences contractuelles, leurs choix technologiques et, surtout, leur dépendance numérique.
Que doit faire un maire rural pour se protéger ?
Face à la complexité du sujet, une question pragmatique a été adressée à Jérôme Notin : quels sont les premiers gestes qu’un maire rural doit connaître pour protéger sa commune ?
Sa réponse tient en cinq priorités :
- Utiliser des mots de passe robustes.
- Sauvegarder régulièrement les données.
- Maintenir les systèmes et logiciels à jour.
- Sensibiliser les agents et développer leur vigilance.
- Déployer des solutions de protection, notamment antivirus.
Des mesures élémentaires, mais encore insuffisamment appliquées.
Pour accompagner les collectivités, Cybermalveillance.gouv.fr a également élaboré un parcours de sensibilisation sous forme de MOOC, composé de trois modules de 30 minutes. Les agents peuvent obtenir une attestation à l’issue de leur formation.
Le dispositif ExpertCyber permet, de son côté, d’identifier des prestataires labellisés susceptibles d’accompagner les collectivités. Jérôme Notin a évoqué un réseau d’environ 200 professionnels.
Autre enjeu : savoir vers qui se tourner lorsqu’une attaque survient.
Une question a ainsi été posée à partir du témoignage d’une collectivité du Cher, victime d’un rançongiciel, qui avait vécu la recherche du bon interlocuteur comme un véritable labyrinthe administratif.
Jérôme Notin a mis en avant le dispositif 17Cyber, conçu comme un point d’entrée unique pour les victimes de cybermalveillance.
Accessible en ligne, ce service permet d’établir un premier diagnostic et d’orienter la victime vers les interlocuteurs compétents : policiers, gendarmes, prestataires spécialisés ou centres régionaux de réponse aux incidents cyber (CSIRT).
Selon lui, 160 collectivités de l’Oise ont déjà intégré un module 17Cyber à leur portail numérique.
Des ambitions cyber, mais avec quels budgets ?
C’est sans doute l’une des contradictions les plus frappantes de cette audition. Alors que les risques augmentent et que les obligations réglementaires se renforcent, les moyens financiers demeurent particulièrement contraints.
Les sénateurs ont notamment rappelé le cas de Gravelines, commune du Nord victime d’une cyberattaque en avril 2024. Malgré la présence d’une DSI, l’incident lui avait coûté quelque 50 000 euros.
Comment faire davantage avec moins de moyens ?
Interrogé sur le financement du futur portail national de cybersécurité et les évolutions de 17Cyber, Jérôme Notin n’a pas dissimulé son inquiétude. Il a détaillé les différentes ressources du GIP ACYMA : une contribution de 800 000 euros de l’ANSSI, environ un million d’euros provenant de partenaires privés et des mises à disposition de personnels ministériels valorisées à quelque 500 000 euros. Or, selon lui, les contributions privées devraient diminuer de 20 % en 2027.
Il a résumé sa préoccupation par une formule particulièrement explicite : « Des financements sont prévus pour développer de nouveaux services, mais sans renforcer suffisamment les fondations qui doivent les soutenir ».
Le général Dégez a également reconnu les difficultés de ressources et d’accompagnement méthodologique des collectivités.
L’enjeu n’est d’ailleurs pas seulement financier. Il est aussi organisationnel : quelles compétences mobiliser, comment mutualiser les moyens, comment établir les priorités et comment mesurer les progrès ?
À ce titre, François Dégez a évoqué le souhait de développer un observatoire national permettant de mieux consolider les informations sur les incidents, notamment celles issues de 17Cyber, afin d’identifier les territoires les plus exposés et les besoins d’accompagnement. Un outil qui permettrait de sortir d’une approche encore largement réactive, où l’on découvre trop souvent les vulnérabilités après une attaque.
Le vrai défi : passer de la prise de conscience à l’action
Au terme de cette audition, une évidence s’impose : la cybersécurité des collectivités ne peut plus être considérée comme une simple affaire informatique. Elle touche à la continuité des services publics, à la protection des données des citoyens, à la responsabilité des élus et à la maîtrise des dépendances technologiques.
Les dispositifs d’accompagnement existent, les bonnes pratiques sont connues et les obligations se précisent. Mais un fossé demeure entre les collectivités disposant de moyens humains et financiers et les milliers de petites communes qui doivent déjà composer avec des budgets très serrés.
Le risque serait de croire que NIS2, à elle seule, résoudra le problème. Une réglementation peut fixer des exigences. Elle ne remplace ni les compétences, ni les investissements, ni une véritable organisation de la sécurité.
Le sujet sera justement au cœur du Salon des maires et des collectivités locales, du 24 au 26 novembre 2026, à Paris, Porte de Versailles. Code Confiance vous y donne rendez-vous pour poursuivre les échanges sur la cybersécurité des territoires, les solutions concrètes à la disposition des élus et les moyens de mieux protéger les services publics.