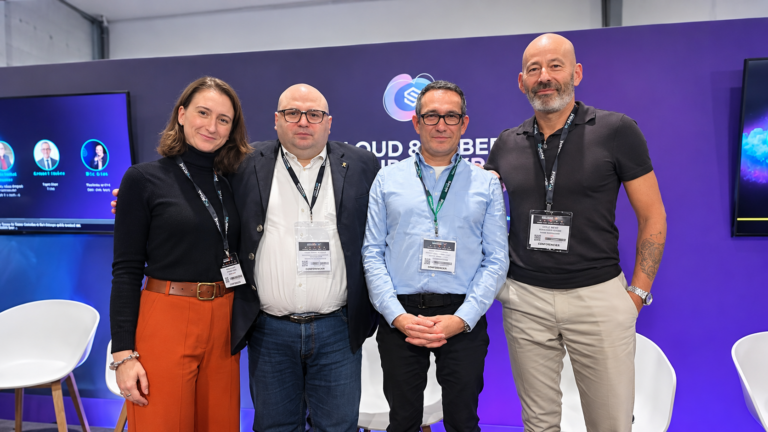
Réfrigérateurs déréglés, câbles sous-marins endommagés, faux communiqués et révélations tardives de fuites de données. La table ronde du 18 novembre lors du Tech Show Paris consacrée aux actualités géopolitiques cyber visait à répondre à cette question : comment protéger une entreprise lorsque ses équipements, ses fournisseurs et jusqu’à sa parole peuvent devenir des cibles ?
La géopolitique peut entrer dans un supermarché par le rayon frais. Le 9 novembre 2026, la France a officiellement attribué à l’Iran la campagne ayant ciblé les contrôleurs de réfrigération de plus de 700 sites de la grande distribution dans la nuit du 11 au 12 octobre. L’unité désignée, Shahid Kaveh, est affiliée aux Gardiens de la révolution. Selon l’ANSSI, les paramètres de dégivrage ont été modifiés pour imposer de hautes températures. Résultat : des marchandises perdues et au moins quinze départs de feu.
Ce cas donne toute sa portée au thème de la conférence. Une entreprise civile peut être directement visée par une opération étatique, sans posséder de secret militaire. Pour une direction, la question est de savoir quels équipements connectés pourraient mettre en danger l’activité ou les personnes si leurs réglages étaient détournés.
Sous le cloud, des câbles et des dépendances
Les menaces sur les câbles sous-marins rappellent une autre réalité. Internet repose sur des infrastructures physiques. En décembre 2024, le câble électrique Estlink 2 et quatre liaisons de télécommunications ont été endommagés en Baltique. Les enquêteurs finlandais ont mis en cause l’ancre du pétrolier Eagle S. Face aux menaces de sabotage, l’OTAN a lancé Baltic Sentry en janvier 2025, avec des frégates et des avions de patrouille.
Pour les entreprises, cette vulnérabilité oblige à regarder au-delà du contrat signé avec un opérateur. Deux connexions peuvent emprunter une infrastructure commune. La diversité commerciale ne garantit donc pas la continuité technique.
L’attaque contre le réseau satellitaire KA-SAT de Viasat, en février 2022, l’avait déjà illustré. Attribuée à la Russie par l’Union européenne, elle a perturbé les communications en Ukraine, mais aussi dans plusieurs États membres. Preuve qu’il est possible de subir les conséquences d’un conflit sans en être la cible principale.
Dix minutes pour faire vaciller Vinci
La déstabilisation passe aussi par l’information. Le 22 novembre 2016, un faux communiqué usurpant l’identité de Vinci est envoyé aux rédactions à 16 h 05. Bloomberg et Dow Jones en reprennent des éléments dans les deux minutes suivantes. À 16 h 15, la cotation est suspendue après une chute de plus de 18 %. Le porte-parole avait pourtant commencé à démentir dès 16 h 10.
L’épisode montre qu’une information fabriquée peut produire des effets économiques avant même que sa vérification soit achevée. Nul besoin d’un deepfake sophistiqué : un document crédible, un faux site et des relais pressés peuvent suffire.
Face à cela, EDF a lancé dès novembre 2017 une expérimentation de certification de ses communiqués. Enedis a également adopté la technologie KeeeX, associant signature numérique et ancrage blockchain. Les destinataires peuvent ainsi vérifier l’origine du fichier et détecter une modification. Cette protection ne garantit pas que chaque affirmation soit vraie ; elle permet de savoir si le document provient bien de l’organisation et s’il a été altéré.
Le silence peut devenir une seconde crise
Une entreprise peut aussi fragiliser sa crédibilité par sa propre communication. Uber a, en effet, attendu novembre 2017 pour révéler une fuite survenue en 2016. La FTC a établi que l’entreprise ne l’avait signalée ni aux utilisateurs ni à l’autorité pendant plus d’un an. Yahoo, de son côté, a révélé en 2016 une intrusion connue depuis 2014. L’entité devenue Altaba a accepté en 2018 une pénalité de 35 millions de dollars pour défaut d’information des investisseurs.
Le cas de la DGFiP est un peu différent. Des intrusions ont eu lieu en juin et juillet 2026 ; les revendications des 12 et 13 août ont précédé un communiqué détaillé du 14 août, puis l’information des personnes concernées à partir du 17. Bercy expliquait avoir coupé les accès compromis sans avoir détecté les vols de données. Cette chronologie ne suffit pas à établir une dissimulation volontaire. Elle révèle néanmoins l’écart entre une intrusion interrompue et un incident dont les conséquences sont comprises et expliquées.
L’érosion de la confiance peut survivre au rétablissement des systèmes. La réponse passe par une parole précise : dire ce qui est établi, reconnaître les inconnues, donner des consignes et annoncer le prochain point d’information. Pour le COMEX, un exercice de crise devrait donc tester autant la continuité d’activité que la capacité à parler juste.