La Commission européenne ouvre une enquête formelle sur la manière dont Booking.com lutte contre les faux hébergements, les usurpations et le phishing. Au-delà des annonces frauduleuses, elle s’intéresse à un mécanisme plus inquiétant, à savoir l’utilisation de véritables données de réservation pour fabriquer des arnaques presque impossibles à distinguer d’un message légitime.
Dans ce type d’escroquerie, la demande arrive au bon moment. Quelques jours avant son séjour, le voyageur reçoit un message mentionnant le nom de son hôtel, ses dates de réservation et parfois le montant exact de la transaction. Il lui est demandé de confirmer sa carte bancaire ou d’effectuer rapidement un nouveau paiement pour éviter l’annulation.
Tout paraît cohérent. Et pour cause : une partie des informations utilisées est exacte.
C’est précisément ce type de fraude que la Commission européenne veut examiner. Le 21 octobre, elle a ouvert une procédure formelle afin de déterminer si Booking.com respecte bien les obligations imposées par le règlement sur les services numériques, le DSA.
Un faux logement derrière une vraie plateforme
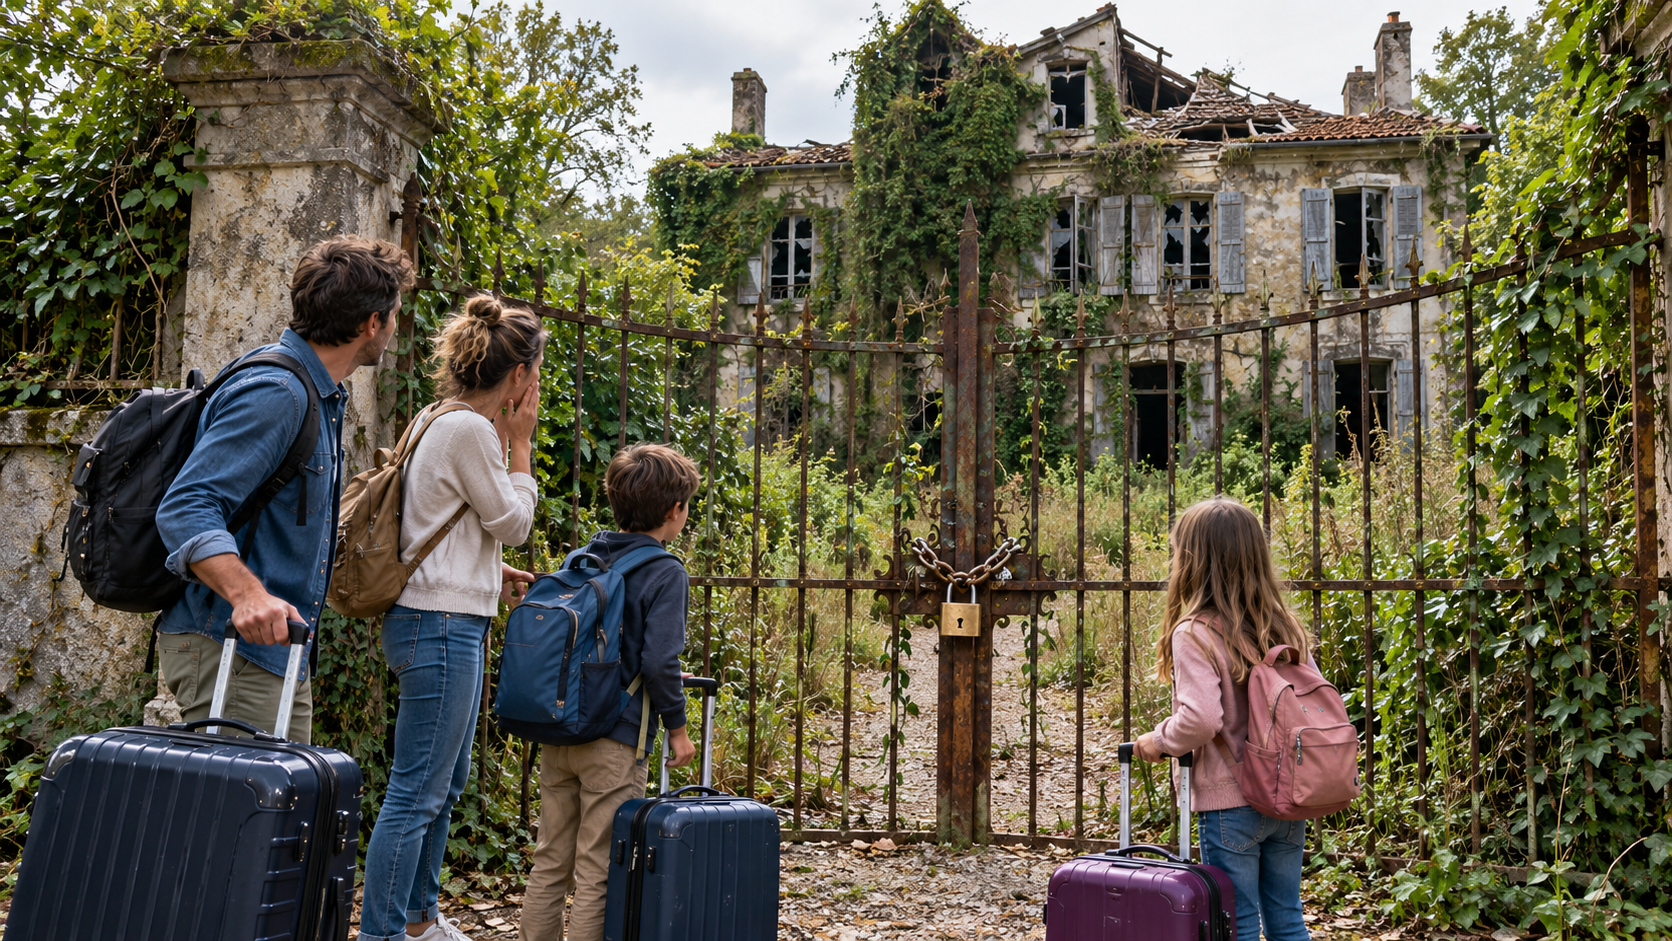
Le premier volet concerne les annonces frauduleuses ou non conformes. Certains voyageurs peuvent, en effet, réserver un hébergement qui n’existe pas, qui ne correspond pas à l’annonce ou dont le fraudeur n’est pas propriétaire.
La Commission ne cherche toutefois pas uniquement à savoir si Booking.com supprime les fausses annonces après leur signalement. Elle veut vérifier si la plateforme évalue correctement ce risque systémique et déploie des moyens suffisamment efficaces pour le prévenir, le détecter et le réduire.
L’enquête portera donc sur les mécanismes de contrôle des annonces, mais aussi sur le fonctionnement du dispositif permettant aux utilisateurs de signaler un contenu suspect. Toute la question est de savoir si la fraude peut être interrompue avant que les victimes aient payé ou se retrouvent devant une adresse sans hébergement.
Le phishing devient crédible parce qu’il est contextualisé
Le deuxième volet touche directement aux données. Bruxelles va examiner la manière dont Booking.com partage les informations relatives aux voyageurs et aux réservations avec les hébergeurs, ainsi que la conception de son service de messagerie.
La Commission ne dit pas que Booking.com a directement laissé fuiter ces informations. Elle cherche à déterminer si leur circulation et les dispositifs de sécurité associés exposent les voyageurs à des risques insuffisamment maîtrisés.
Lorsqu’un compte d’hôtel ou de prestataire est compromis, le fraudeur peut récupérer le contexte nécessaire pour personnaliser son attaque. Il ne se contente plus d’envoyer un message vague. Il connaît l’établissement, les dates du séjour et parfois les modalités de paiement. L’arnaque n’imite plus simplement Booking.com, elle s’insère dans une réservation réelle.
Dans ces conditions, demander au consommateur de repérer une faute d’orthographe ou une adresse étrange est insuffisant. La plateforme doit pouvoir détecter une prise de contrôle, une demande de paiement inhabituelle ou un changement soudain dans les échanges avec le client.
Booking.com doit démontrer sa maîtrise du risque
La Commission s’intéresse enfin à la présentation des offres sponsorisées. Elle veut vérifier si les hébergements remontés dans les résultats en contrepartie d’un paiement sont clairement identifiés comme des publicités.
Bien entendu, l’entreprise affirme coopérer pleinement avec Bruxelles et rappelle que la sécurité, la confiance et la protection des données personnelles font partie de ses priorités. Rappelons que le DSA oblige les très grandes plateformes à comprendre les risques créés par leur propre fonctionnement et à démontrer qu’elles les réduisent réellement. En cas d’infraction confirmée, la sanction peut atteindre 6 % du chiffre d’affaires mondial annuel.
L’enjeu est pourtant simple. Lorsqu’une plateforme concentre les annonces, les échanges et les données permettant de rendre une fraude crédible, elle ne peut plus considérer chaque arnaque comme un incident isolé.