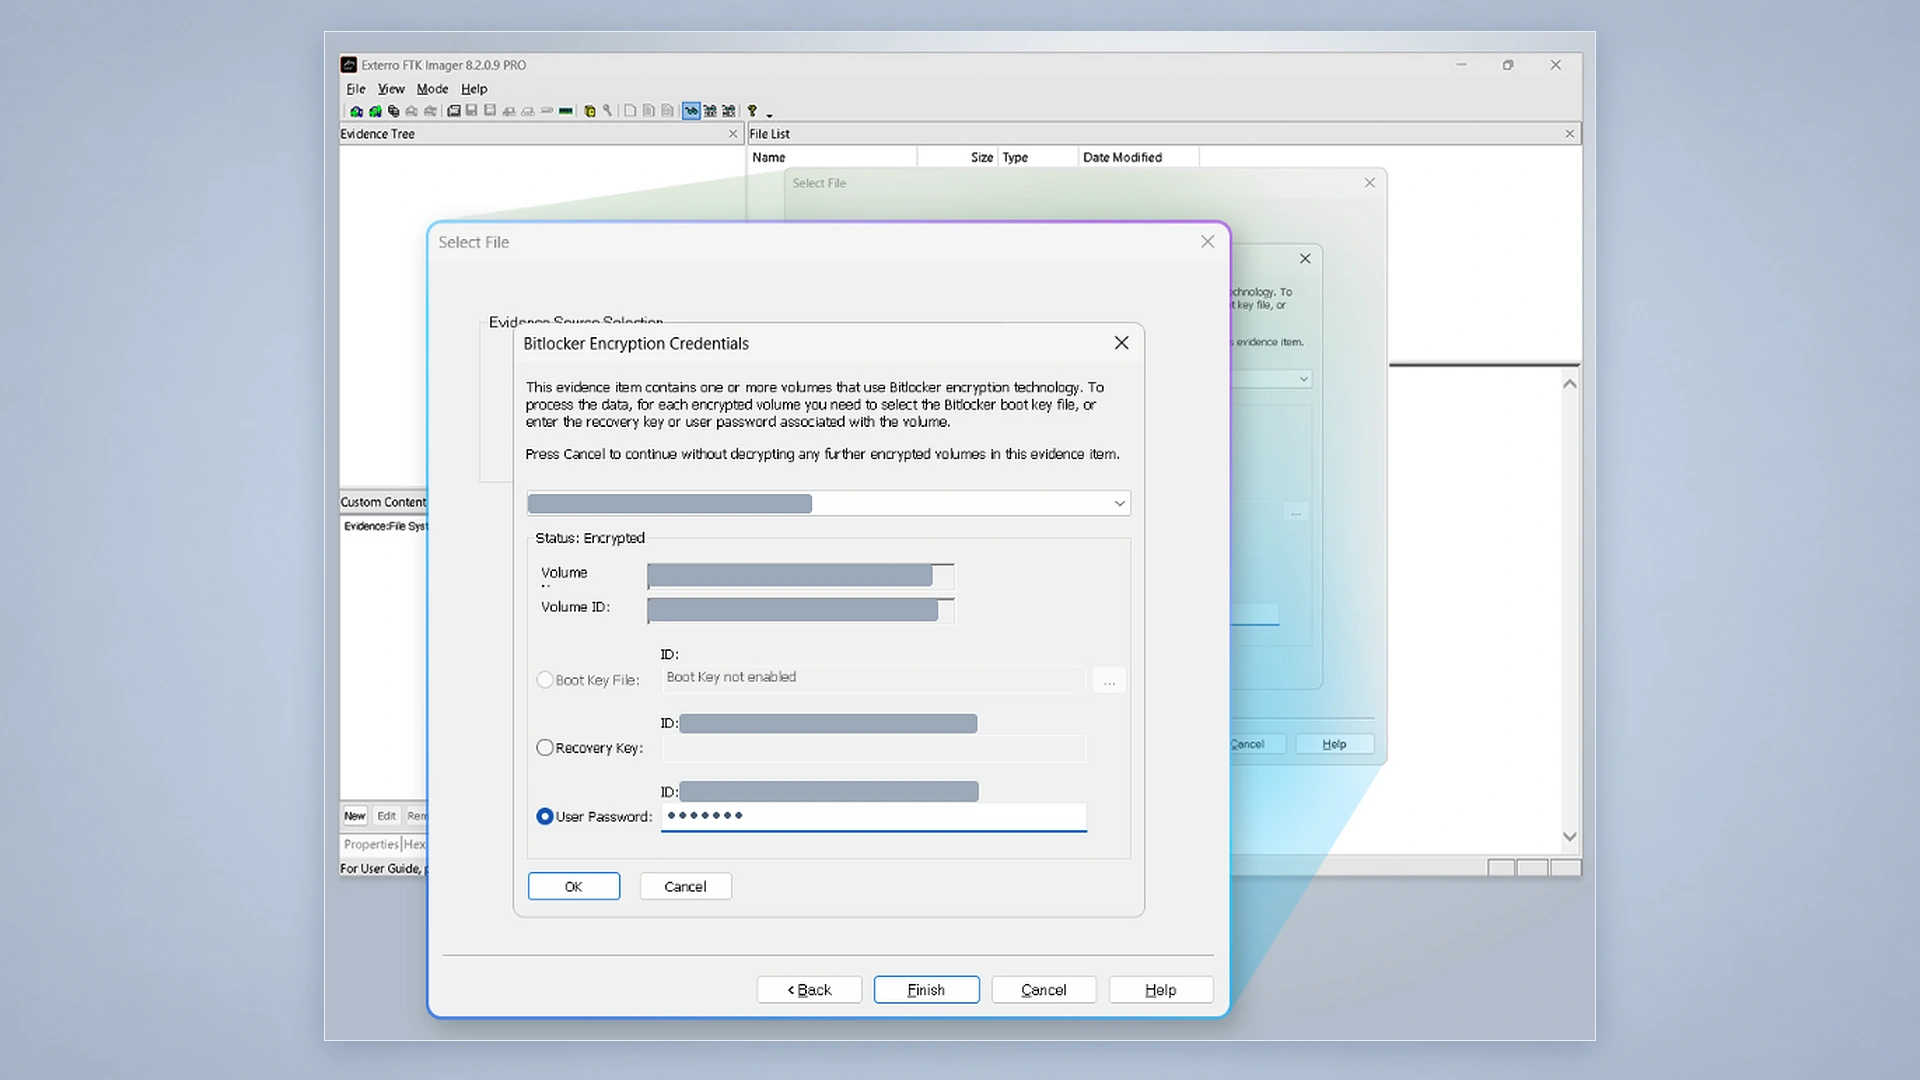
Après une cyberattaque, une fraude ou une fuite de données, comment retrouver rapidement les fichiers qui permettront de comprendre ce qui s’est passé ? Avec FTK Imager Pro, Exterro propose aux enquêteurs numériques d’explorer des disques chiffrés et de récupérer des données sur iPhone, sans devoir systématiquement copier l’intégralité des appareils.
Un salarié soupçonné d’avoir emporté des documents confidentiels, une facture dont le RIB a été frauduleusement modifié, un ordinateur potentiellement compromis par un pirate… Dans ces situations, les équipes de cybersécurité doivent retrouver des traces numériques pour comprendre les faits, identifier les responsabilités ou mesurer l’ampleur d’un incident.
C’est précisément le rôle d’un logiciel d’investigation numérique comme FTK Imager Pro, développé par l’éditeur américain Exterro. Il s’adresse aux experts en cybersécurité, aux enquêteurs judiciaires, mais aussi aux équipes chargées des investigations internes dans les entreprises.
Explorer un disque chiffré sans tout copier
Habituellement, pour analyser un ordinateur suspect, les enquêteurs peuvent réaliser une copie complète de son disque dur, appelée image forensic. Une opération parfois longue, notamment lorsque le support contient plusieurs téraoctets de données.
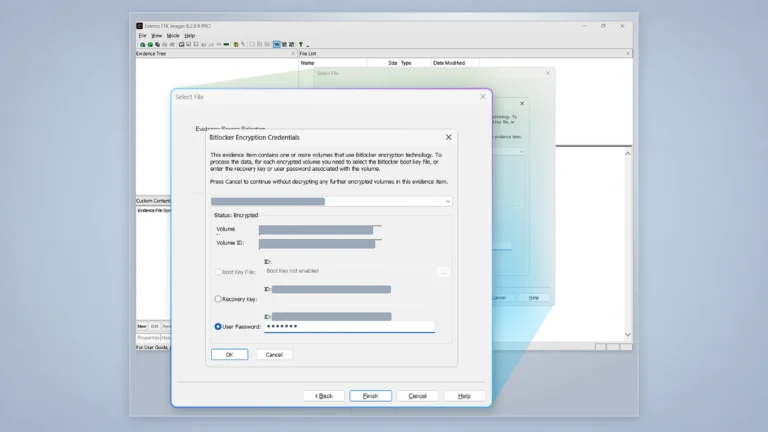
FTK Imager Pro permet d’effectuer un premier examen plus rapidement. Il peut accéder aux fichiers protégés par des systèmes de chiffrement comme BitLocker (Windows) ou FileVault (Mac), à condition de disposer des mots de passe ou des clés nécessaires. Il ne s’agit donc pas de casser le chiffrement.
Les enquêteurs peuvent alors consulter les fichiers en lecture seule, sans modifier leur contenu. Pour les supports BitLocker, l’outil permet également d’accéder directement aux données déchiffrées sans réaliser au préalable une copie intégrale du disque.
Prenons le cas d’une suspicion de vol de données : l’enquêteur peut rechercher des documents sensibles et examiner certains fichiers pour déterminer si une analyse approfondie est nécessaire. L’objectif est de repérer rapidement les éléments utiles plutôt que de tout collecter systématiquement.
Selon Exterro, ce premier examen pourrait prendre 5 à 15 minutes, même sur un disque de 2 To. Une estimation de l’éditeur, qui ne constitue pas une garantie de performance.
Des messages et des photos récupérés sur iPhone
Autre nouveauté : la collecte de données sur les appareils iOS. FTK Imager Pro permet, en effet, de récupérer certains messages, photos, journaux d’appels ou données d’applications, selon les informations accessibles sur l’appareil.
Cette technique, appelée extraction logique, consiste à récupérer des données accessibles sans effectuer une copie physique complète du téléphone.
Dans une enquête sur une fraude au virement, par exemple, les échanges récupérés sur un iPhone professionnel pourraient aider à établir qui a communiqué avec qui, à quel moment et dans quelles circonstances. L’accès aux données reste toutefois soumis aux protections de l’appareil et aux autorisations nécessaires.
Retrouver des indices ne suffit pas à constituer une preuve
La rapidité d’accès aux fichiers ne dispense pas de respecter les règles de l’investigation numérique. Pour qu’un document puisse être exploité dans une procédure judiciaire ou un litige, il faut notamment établir sa provenance, documenter les conditions de sa collecte et garantir son intégrité.
Les enquêteurs utilisent pour cela des empreintes numériques, sortes de signatures calculées à partir des fichiers, ainsi qu’une traçabilité des opérations réalisées. C’est ce qu’on appelle la chaîne de conservation de la preuve.
FTK Imager Pro intervient donc principalement dans les premières étapes de l’enquête : identifier, consulter et collecter les éléments pertinents avant, si nécessaire, une analyse plus poussée.
La version gratuite de FTK Imager permet déjà de créer des copies de disques et de prévisualiser des fichiers. La version Pro ajoute notamment la gestion du chiffrement et la collecte sur iOS. Son tarif est de 499 dollars par utilisateur et par an.
À lire aussi sur Code Confiance : Quand une trace numérique devient-elle réellement une preuve ?