La fin des mots de passe se fait attendre. Dans les entreprises, les salariés continuent de jongler avec leurs identifiants, parfois enregistrés dans un navigateur qui mélange usages professionnels et personnels. Rencontré aux Assises de la cybersécurité, Mathieu Chiesa, Senior Account Executive chez Keeper Security, explique comment reprendre le contrôle de ces accès et pourquoi la robustesse d’un mot de passe ne suffit pas à le protéger.
On nous annonce depuis des années un monde sans mot de passe. Pourquoi sommes-nous encore obligés d’en gérer autant ?
Les passkeys, ces clés d’accès qui permettent de se connecter sans saisir de mot de passe, se développent, mais cela prend du temps. En attendant, la gestion des mots de passe reste un sujet très souvent sous-estimé.
Le problème, c’est que les utilisateurs cherchent à les retenir. Ils finissent donc par reprendre une même base et par la décliner : « Anthony1 », « Anthony2 », « Anthony3 »… Ce sont des variantes prévisibles.
Notre objectif avec Keeper est de supprimer cet effort de mémorisation. Le gestionnaire prend en charge les mots de passe pour que l’utilisateur n’ait plus à tous les garder en tête.
Concrètement, vaut-il mieux créer soi-même ses mots de passe ou laisser l’outil le faire ?
L’outil permet de générer des mots de passe forts. Il est possible de choisir leur longueur, la présence de majuscules, de minuscules ou de caractères spéciaux. On peut aussi exclure certains caractères lorsqu’un service ne les accepte pas.
L’idée est de ne plus demander aux personnes d’inventer une combinaison à chaque création de compte. Le gestionnaire la génère et la conserve. On sort ainsi des petites variations faciles à retenir, mais aussi faciles à deviner.
Un mot de passe complexe est-il forcément un mot de passe sûr ?
Il faut distinguer deux choses : la force d’un mot de passe et le fait qu’il ait été compromis. Un mot de passe fort peut également se faire hacker. Sa complexité ne signifie pas qu’il ne pourra jamais se retrouver dans une fuite de données.
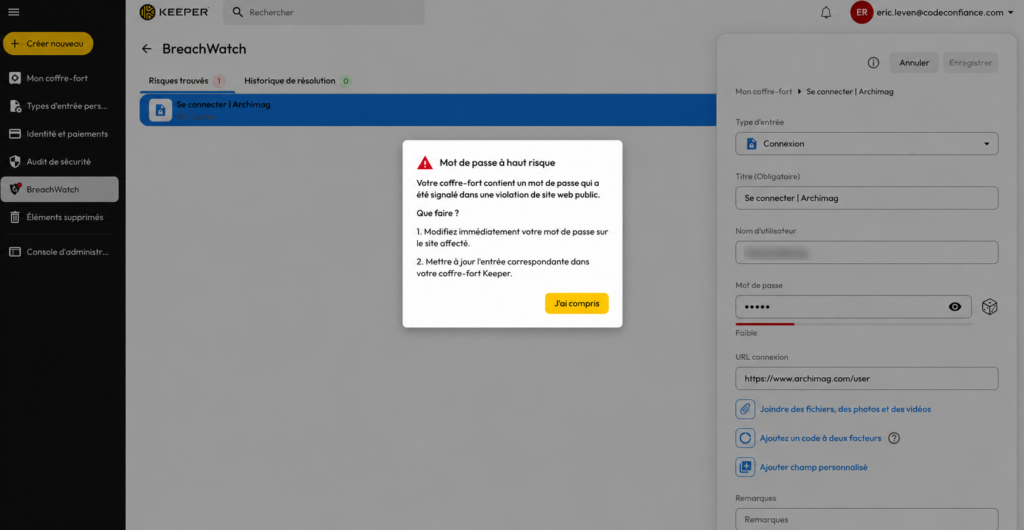
C’est pourquoi nous proposons aussi une fonction d’alerte lorsqu’un mot de passe est identifié dans les données compromises surveillées. L’utilisateur est alors averti qu’il doit le changer. Générer des mots de passe robustes et repérer ceux qui ont été exposés répond à deux besoins différents.
Qu’observez-vous dans les entreprises qui viennent vous voir ?
Certaines disposent déjà d’une solution qui ne leur convient plus. D’autres n’ont pas de gestionnaire dédié. Même dans de grands groupes, nous rencontrons des salariés qui enregistrent leurs mots de passe dans Chrome ou Edge.
Lors des formations, l’importation des identifiants dans Keeper permet de rendre la situation très concrète. Les utilisateurs découvrent tout ce qu’ils ont accumulé dans leur navigateur. Et ce n’est pas toujours uniquement professionnel.
Vous avez notamment vu des mots de passe de jeux vidéo apparaître au milieu d’identifiants professionnels…
Oui. Un même profil de navigateur peut être utilisé au travail et à la maison. À domicile, les enfants se servent parfois du même ordinateur que leurs parents. Au moment de l’importation, des salariés retrouvent alors les mots de passe des jeux de leurs enfants parmi leurs propres identifiants. Cela révèle un mélange des usages. Nous avons déjà rencontré des situations dans lesquelles une compromission liée aux usages des enfants avait permis à des attaquants de récupérer les mots de passe des parents.
Le sujet dépasse donc le choix d’un outil. Quand on utilise son profil personnel de navigateur pour accéder aussi à ses messageries professionnelles, la séparation entre les deux univers devient floue.
Comment rétablir cette séparation sans compliquer la vie des salariés ?
En distinguant les espaces professionnels et personnels. Avec une licence professionnelle Keeper, l’utilisateur peut également bénéficier d’une licence pour ses usages personnels, sous réserve que l’entreprise l’autorise. L’objectif est qu’il puisse utiliser un gestionnaire dans sa vie quotidienne, sur son téléphone ou son ordinateur, tout en séparant ses identifiants personnels de ceux du travail.
Il y a aussi un intérêt en matière d’adoption : une personne qui utilise régulièrement l’outil chez elle sera plus à l’aise pour s’en servir au bureau.
Keeper est connu pour son gestionnaire de mots de passe. Pourquoi vous être étendus à la gestion des accès à privilèges (PAM) ?
Cette évolution vient des demandes de nos clients. Ils appréciaient le coffre-fort pour les mots de passe des utilisateurs et souhaitaient retrouver cette approche pour les secrets utilisés par les machines. Nous avons donc développé Keeper Secrets Manager.
Sur le PAM, qui concerne la gestion des accès disposant de droits élevés, les entreprises nous faisaient aussi remonter des difficultés : des solutions coûteuses à mettre en place, des déploiements longs et des équipes mobilisées pour les faire fonctionner.
Notre approche vise à simplifier ce déploiement, avec une passerelle à installer dans chaque environnement concerné. Nous avons construit cette évolution à partir des retours des utilisateurs.
Keeper Security est un éditeur américain. Que répondez-vous aux entreprises qui s’interrogent sur la confidentialité de leurs données ?
Notre réponse repose sur l’architecture dite « zero knowledge », ou à connaissance nulle. Keeper n’a pas accès au contenu en clair des coffres-forts de ses clients. Les éléments nécessaires au déchiffrement restent sous le contrôle des utilisateurs. Dans le fonctionnement avec un mot de passe principal, celui-ci intervient dans la dérivation de la clé qui protège l’accès aux données. Le principe est que l’éditeur ne puisse pas lire les informations que lui confient ses clients.
Avec les fuites de données à répétition, certains se disent que leurs informations circulent déjà et qu’il est trop tard. Que leur répondez-vous ?
Il ne faut pas considérer que c’est une cause perdue. Nous ne maîtrisons pas tout, notamment la sécurité des organismes auxquels nous confions nos données. Mais cela ne dispense pas de réduire les risques sur ce qui dépend de nous. Les possibilités d’usurpation, notamment avec la voix et la vidéo, rendent cette vigilance d’autant plus nécessaire. Le fait d’avoir déjà subi une fuite ne justifie pas de renoncer à protéger ses autres accès.